Protection IP sur Chrome : peut-on vraiment masquer son adresse IP ?

Protection IP sur Chrome : peut-on vraiment masquer son adresse IP ?

Oui, il est possible de masquer son adresse IP quand on utilise Chrome. Mais Chrome ne le fait pas automatiquement, le mode navigation privée ne suffit pas, et toutes les solutions ne protègent pas la même chose. VPN, extension, proxy, WebRTC, DNS, fingerprinting : voici ce qu’il faut comprendre avant de croire qu’un simple bouton peut vous rendre invisible.

Chrome ne cache pas votre IP par défaut

Chrome est un navigateur. Son rôle principal est d’afficher des pages web, pas de masquer votre connexion.

Quand vous consultez un site, celui-ci reçoit généralement l’adresse IP utilisée pour établir la connexion. Cette adresse peut donner une idée approximative de votre localisation, de votre fournisseur d’accès ou du réseau utilisé. Elle ne révèle pas automatiquement votre identité complète, mais elle reste un signal exploitable.

Beaucoup d’utilisateurs pensent que la navigation privée suffit à les rendre invisibles. En réalité, le mode navigation privée limite surtout certaines traces locales : historique sur l’appareil, cookies conservés après la session, formulaires enregistrés. Il ne transforme pas Chrome en tunnel privé.

Autrement dit, si vous ouvrez une fenêtre privée dans Chrome, les autres utilisateurs de votre ordinateur verront moins facilement ce que vous avez consulté. Mais les sites visités, le réseau utilisé ou certains services tiers peuvent encore recevoir des informations techniques sur votre connexion.

Le mode navigation privée protège une partie de votre intimité sur l’appareil. Il ne masque pas, à lui seul, votre adresse IP.

Masquer son IP ne veut pas dire devenir invisible

L’adresse IP compte. Elle peut servir à localiser grossièrement une connexion, à appliquer des restrictions géographiques, à limiter certains abus ou à contribuer au suivi d’un utilisateur d’un site à l’autre.

Mais elle n’est pas toute votre identité numérique.

Même avec une autre adresse IP, un navigateur peut rester reconnaissable. Les cookies, les comptes connectés, la langue du navigateur, le fuseau horaire, les extensions installées, la taille de l’écran, le comportement de navigation ou certains mécanismes de fingerprinting peuvent continuer à vous distinguer.

C’est pour cela que le discours “masquez votre IP et devenez anonyme” est trompeur.

Masquer son adresse IP peut brouiller une piste. Cela ne supprime ni vos comptes connectés, ni votre empreinte de navigateur, ni vos habitudes. Si vous utilisez Chrome avec un compte Google actif, que vous vous connectez à YouTube, Gmail, Facebook, Amazon ou n’importe quel service personnel, le changement d’IP ne fait pas disparaître ces identifiants.

Il faut donc remettre l’adresse IP à sa juste place : c’est une donnée importante, mais ce n’est qu’un élément du puzzle. La masquer peut améliorer la confidentialité dans certains cas. Elle ne suffit pas à effacer toutes les autres traces.

Les solutions existent, mais elles n’ont pas le même périmètre

Pour masquer son adresse IP dans Chrome, plusieurs solutions existent. Le problème, c’est qu’elles ne protègent pas toutes la même chose.

La navigation privée est utile pour limiter certaines traces sur l’appareil. Elle peut éviter de laisser un historique visible après coup, mais elle ne cache pas l’adresse IP aux sites consultés.

Une extension VPN ou proxy pour Chrome peut masquer l’adresse IP visible par les sites ouverts dans le navigateur. C’est pratique, rapide, parfois suffisant pour certains usages simples. Mais selon l’extension, la protection peut rester limitée à Chrome et ne pas concerner les autres applications de l’appareil. Il faut aussi faire attention au fournisseur choisi : une extension gratuite, opaque ou trop intrusive peut devenir elle-même un problème de confidentialité.

Une application VPN complète agit plus largement. Elle fait passer le trafic de l’appareil par un serveur VPN, de sorte que les sites voient généralement l’adresse IP du serveur plutôt que celle de votre connexion réelle. C’est plus cohérent si l’objectif est de masquer l’IP dans Chrome mais aussi dans d’autres applications.

Mais là encore, il ne faut pas exagérer. Un VPN ne rend pas anonyme. Il ne supprime pas les cookies, ne bloque pas automatiquement le fingerprinting, ne vous déconnecte pas de vos comptes, et ne transforme pas un navigateur très personnalisé en navigateur discret. Il déplace aussi une partie de la confiance : au lieu d’exposer directement votre navigation à votre fournisseur d’accès, vous confiez une part importante du trafic au fournisseur VPN.

Enfin, certains réglages peuvent compter. WebRTC, DNS, permissions du navigateur ou extensions installées peuvent parfois affaiblir une protection mal configurée. Ce sont des détails techniques, mais ils rappellent une chose simple : masquer une IP ne se résume pas à installer un bouton dans Chrome.

Masquer son IP, oui, mais dans quelle situation ?

Le même geste, masquer son adresse IP, ne produit pas le même effet selon le contexte.

Si votre objectif est simplement d’éviter qu’un site voie l’adresse IP de votre connexion domestique, une extension fiable ou un VPN peut suffire. Le site verra une autre adresse, généralement celle du serveur utilisé.

Si vous utilisez un Wi-Fi public, une connexion d’hôtel, un réseau d’école ou d’entreprise, le sujet change. Une simple extension Chrome peut masquer l’IP vue par les sites dans le navigateur, mais elle ne protège pas forcément tout le trafic de l’appareil. Une application VPN complète est plus cohérente dans ce type de situation, surtout si vous voulez limiter ce que le réseau local peut observer.

Si votre objectif est de réduire le suivi publicitaire, l’adresse IP n’est qu’une partie du problème. Les cookies, les identifiants publicitaires, les comptes connectés, le fingerprinting et l’historique comportemental pèsent souvent davantage. Vous pouvez changer d’adresse IP et rester parfaitement reconnaissable si vous vous reconnectez toujours aux mêmes services avec le même navigateur.

Si votre objectif est de ne pas être suivi par Google tout en utilisant Chrome connecté à votre compte Google, il faut être lucide : masquer l’IP ne change pas le fait que le compte, les services utilisés et l’environnement du navigateur continuent d’envoyer des signaux identifiants.

La protection IP dépend donc moins d’un outil miracle que de la situation réelle. Pour afficher une autre IP à un site, c’est relativement simple. Pour réduire sérieusement le suivi en ligne, c’est beaucoup plus large.

Conclusion : la Protection IP de Google ne change pas encore l’équation

Google a bien travaillé sur une fonctionnalité appelée IP Protection pour Chrome. Sur le papier, l’idée est intéressante : réduire l’utilisation de l’adresse IP comme signal de suivi, notamment dans certains contextes tiers en navigation privée.

Mais il ne faut pas confondre cette expérimentation avec une protection générale de Chrome. La Protection IP de Google n’est pas un VPN intégré. Elle ne masque pas toute votre navigation. Elle ne concerne pas tout le trafic de l’appareil. Elle ne règle pas les cookies, les comptes connectés, le fingerprinting ou les autres formes de suivi.

Le fait que Google travaille sur ce sujet montre surtout une chose : l’adresse IP reste un signal suffisamment sensible pour que les navigateurs cherchent à l’encadrer. Mais pour l’utilisateur, ce n’est pas une solution simple et complète sur laquelle fonder toute sa confidentialité.

Pour masquer son adresse IP sur Chrome, il faut donc garder une approche réaliste. Une extension peut suffire pour certains usages limités. Un VPN complet offre une protection plus large, sans rendre anonyme. La navigation privée protège surtout contre les traces locales. Et aucune de ces options ne remplace une bonne compréhension de ce que l’on cherche réellement à protéger.
Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.
Piratages courants : ce qu’on croit bien faire… et qui aggrave les risques

Piratages courants : ce qu’on croit bien faire… et qui aggrave les risques

On imagine souvent les piratages comme des attaques très techniques, menées par des personnes capables de contourner n’importe quelle protection. En réalité, beaucoup d’incidents commencent plus simplement : un message inquiétant, un lien ouvert “juste pour vérifier”, un mot de passe recyclé, une alerte qu’on veut régler vite.

Le problème n’est pas toujours l’absence de prudence. C’est parfois une prudence mal placée. On pense agir raisonnablement, reprendre le contrôle, gagner du temps. Et c’est précisément ce que certains attaquants exploitent.

Cliquer “juste pour voir”

C’est probablement l’un des réflexes les plus humains. On reçoit un message étrange, une alerte de livraison, une notification bancaire, un mail de compte suspendu. On se dit : “Je vais regarder, je ne télécharge rien, et mon antivirus est à jour.”

Le danger, c’est que le clic ne sert pas toujours à infecter immédiatement l’appareil. Il peut surtout vous faire entrer dans un parcours conçu pour vous faire agir trop vite : saisir un identifiant, rappeler un faux support, valider une fausse opération, télécharger ensuite un fichier présenté comme nécessaire.

Un antivirus peut aider contre certains fichiers ou comportements suspects. Il ne protège pas contre une décision prise sur une fausse page.

Le bon réflexe, c’est de sortir du message : ouvrir soi-même le site officiel, passer par l’application habituelle, ou contacter le service depuis un numéro déjà connu.

Répondre pour clarifier

Quand un message semble douteux, on peut être tenté de répondre : “C’est vraiment vous ?”, “De quoi s’agit-il ?”, “Quel est le problème ?”

L’intention est logique. Mais dans beaucoup d’arnaques, répondre confirme déjà une chose : votre adresse, votre numéro ou votre compte est actif. Cela peut aussi donner du contexte à l’interlocuteur, qui adaptera ensuite son discours.

Avec les faux supports techniques, les faux conseillers bancaires ou les messages d’urgence, chaque échange supplémentaire peut renforcer la crédibilité de l’attaque. Plus la conversation dure, plus il devient difficile de prendre du recul.

Ne répondez pas dans le canal imposé par le message. Reprenez la main par un canal indépendant.

Modifier légèrement le même mot de passe

Un classique…

Beaucoup de personnes pensent avoir une méthode : ajouter une majuscule, changer un chiffre, mettre le nom du site à la fin. C’est mieux que de garder exactement le même mot de passe, mais ce n’est pas une vraie protection.

Si un mot de passe a déjà fuité, ou s’il est devinable à partir d’une logique personnelle, ses variantes deviennent aussi fragiles. Les attaquants n’essaient pas seulement “motdepasse123”. Ils testent aussi des combinaisons proches, surtout quand les identifiants viennent de fuites de données.

Le réflexe qui protège vraiment, c’est le mot de passe unique pour chaque compte important. Pas forcément mémorisé. Un gestionnaire de mots de passe sert justement à ça : éviter de tout retenir, tout en évitant de tout recycler.

Le premier compte à traiter est l’adresse e-mail principale. C’est souvent elle qui permet de réinitialiser les autres accès. Si elle tombe, le reste suit facilement.

Se fier aux mauvais signaux

Un cadenas dans la barre d’adresse ne veut pas dire qu’un site est honnête. Il indique surtout que la connexion est chiffrée entre vous et ce site. Un faux site peut très bien afficher un cadenas.

Même problème avec les logos, les couleurs, les signatures, les phrases bien écrites. Les messages frauduleux ne ressemblent plus toujours à des mails remplis de fautes surtout depuis l’avènement de l’IA. Certains copient très bien les codes visuels d’une banque, d’un transporteur, d’un service public ou d’une plateforme connue.

Le signal à vérifier c’est le domaine, le contexte, la demande, le niveau d’urgence et le canal utilisé. Un message qui pousse à agir tout de suite mérite justement qu’on ralentisse.

Repousser les sauvegardes

La sauvegarde est rarement urgente… jusqu’au jour où elle le devient. On se dit qu’on verra plus tard, que les photos sont “quelque part”, que les documents importants sont sur l’ordinateur, dans le cloud, ou dans une boîte mail.

Le ransomware rappelle pourquoi cette habitude est dangereuse. Dans les cas les plus graves, les attaquants ne se contentent pas de bloquer des fichiers : ils peuvent aussi menacer de publier des données volées pour faire pression. Un rapport NordStellar publié en 2026 montre que cette menace de fuite revient très souvent dans les échanges entre groupes ransomware et victimes.

La sauvegarde ne sert donc pas seulement à récupérer des fichiers. Elle sert à ne pas dépendre d’un seul appareil, d’un seul compte ou d’un seul service.

Pour les données vraiment importantes, mieux vaut prévoir une copie automatique et, si possible, une copie séparée : disque externe, autre cloud, support déconnecté. C’est souvent ce qui fait la différence.

Croire qu’un seul outil suffit

Antivirus, VPN, navigateur sécurisé, extension anti-tracking, filtre anti-spam : ces outils peuvent être utiles. Le problème commence quand on les utilise comme une dispense de vigilance.

Un VPN peut aider sur un réseau public ou peu fiable (voir : qu’est-ce qu’un VPN ?). Un antivirus peut bloquer certains malwares. Un gestionnaire de mots de passe limite les dégâts liés aux mots de passe réutilisés. La double authentification complique la prise de contrôle d’un compte.

Mais aucun outil ne transforme un faux lien en lien sûr. Aucun ne rend fiable un interlocuteur qui vous pousse à agir dans l’urgence. Aucun ne remplace une sauvegarde absente.

Si le risque vient d’un mot de passe, il faut sécuriser le compte. S’il vient d’un fichier, il faut protéger l’appareil. S’il vient d’un réseau inconnu, il faut sécuriser la connexion. S’il vient d’un message douteux, il faut surtout sortir du piège.

Paniquer quand on pense être piraté

Quand on pense avoir cliqué sur le mauvais lien ou saisi ses identifiants au mauvais endroit, la tentation est forte de tout faire vite : supprimer les messages, fermer les fenêtres, éteindre l’appareil, répondre à l’expéditeur, créer un nouveau compte.

C’est compréhensible, mais pas toujours utile. Dans certains cas, cela peut même compliquer la récupération ou faire perdre des éléments importants.

Mieux vaut agir dans l’ordre :

  • changer le mot de passe concerné depuis un appareil sain ;
  • déconnecter les sessions ouvertes ;
  • activer la double authentification ;
  • vérifier les adresses et numéros de récupération ;
  • scanner l’appareil si un fichier a été ouvert ;
  • contacter la banque si des données bancaires ont été saisies ;
  • prévenir ses contacts si un compte e-mail ou réseau social a servi à envoyer des messages.

La cybersécurité n’est pas seulement une affaire d’outils. C’est aussi une affaire de tempo. Les attaquants cherchent souvent à réduire le temps entre l’alerte et votre réaction. Reprendre quelques minutes, changer de canal, vérifier calmement : ce sont parfois les gestes les plus simples qui évitent les plus gros dégâts.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Mina

A propos de l'auteur : Mina

CoFondatrice de VPN Mon Ami

Chasseuse de bugs dans son quotidien, Mina teste tous les outils de cybersécurité, anciens et nouveaux, que nous vous faisons découvrir.

VPN décentralisés : que valent-ils vraiment ?

VPN décentralisés : que valent-ils vraiment ?

Les VPN décentralisés font parler d’eux depuis 2019. Leur principe est simple : éliminer le point faible des VPN classiques, une seule entreprise qui contrôle toute l’infrastructure, en la distribuant sur un réseau de nœuds indépendants, parfois opérés par des particuliers et souvent associés à une logique de rémunération en cryptomonnaie.

Des projets comme Orchid, Mysterium VPN, Sentinel, KelVPN ou NymVPN ont chacun tenté de répondre à ce modèle avec des approches très différentes : place de marché de bande passante, réseau de nœuds communautaires, infrastructure décentralisée ou architecture pensée pour limiter la corrélation entre identité, paiement et activité.

Plusieurs années après leur lancement, il est désormais possible d’évaluer ce qu’ils valent concrètement : leur fonctionnement réel, leurs failles structurelles, leurs performances, leur niveau de transparence, et leur positionnement face aux évolutions réglementaires en France et en Europe.

Comment fonctionne un VPN décentralisé

Contrairement à un VPN classique, où vous vous connectez aux serveurs d’une entreprise identifiable (NordVPN, ExpressVPN, ProtonVPN…), un VPN décentralisé vous fait transiter par des nœuds de sortie opérés par des particuliers, répartis dans le monde entier.
On parle volontairement de nœuds et non de serveurs. Dans la majorité des cas, il ne s’agit pas d’infrastructures professionnelles hébergées en datacenter, mais de machines opérées par des individus : ordinateur personnel, serveur privé ou connexion domestique. Ces nœuds ne bénéficient donc ni des garanties d’isolation, ni de la supervision continue, ni des cadres de conformité propres aux VPN classiques.
Les opérateurs de nœuds sont rémunérés en cryptomonnaie en fonction de la bande passante qu’ils partagent. Côté utilisateur, l’expérience reste proche d’un VPN traditionnel : vous lancez l’application, sélectionnez un pays lorsque l’option existe, et votre trafic sort par l’un de ces nœuds.

VPN classique, VPN décentralisé, Tor : des modèles différents

  • Avec un VPN classique (voir : Qu’est-ce qu’un VPN ?),vous vous connectez via une entreprise identifiable, qui gère ses propres serveurs et peut faire l’objet d’audits indépendants
  • Avec un VPN décentralisé, cette confiance est fragmentée entre des centaines de particuliers que vous ne connaissez pas.
  • Avec Tor, enfin, vous n’avez aucun contrôle : votre trafic transite automatiquement par plusieurs nœuds gérés par des volontaires non rémunérés, offrant un niveau d’anonymat élevé au prix de performances généralement très faibles pour un usage courant.

Un VPN décentralisé n’est donc ni une version améliorée du VPN classique, ni un équivalent de Tor. C’est une architecture différente, avec ses propres compromis.

VPN classique vs VPN décentralisé

Critère VPN classique audité VPN décentralisé
Vérification no-logs Audits indépendants possibles Impossible à vérifier globalement
Responsabilité légale Entreprise identifiable Particuliers dispersés
Vitesse Élevée Variable
Résistance au blocage Faible Moyenne
Simplicité Installation classique Gestion de cryptomonnaie
Auditabilité technique Audits tiers Fragmentée par nœud
Incident response Support contractuel Absente

Les failles structurelles à connaître

Dans un VPN décentralisé, chaque nœud de sortie peut techniquement voir le trafic qu’il relaie. Or, vous ne savez pas qui opère ce nœud, aucun audit ne permet de vérifier son comportement, et rien n’empêche un État ou un acteur disposant de moyens importants de déployer massivement des nœuds de surveillance.

Contrairement aux VPN classiques, où il est possible d’évaluer la réputation d’un fournisseur et de consulter des audits VPN indépendants, l’utilisateur d’un VPN décentralisé s’en remet à une infrastructure sans supervision globale.

La question du no-logs est particulièrement trompeuse. L’absence de serveur central ne signifie pas absence de journalisation. Chaque opérateur peut enregistrer localement ce qu’il souhaite, et peut même y avoir un intérêt économique à le faire, via la revente de métadonnées ou des techniques de corrélation de trafic. La blockchain, souvent mise en avant, ne protège pas le trafic : elle ne fait que tracer les paiements.

Un cadre juridique fragmenté et risqué

Chaque nœud est soumis aux lois du pays dans lequel il est opéré. Par exemple, un nœud situé en France peut être contraint par la justice française ; un nœud situé dans un pays autoritaire applique les règles locales. Il n’existe aucune protection légale unifiée.
Pour les opérateurs de nœuds situés en France, la situation est particulièrement floue. Selon l’interprétation retenue par les autorités, ils pourraient être assimilés à des fournisseurs d’accès de fait, sans bénéficier des protections juridiques associées. Cela expose potentiellement à des responsabilités pénales liées au trafic transitant par le nœud, à des saisies de matériel dans le cadre d’enquêtes judiciaires, et à l’absence de cadre contractuel protecteur.

Des performances inégales

Les retours utilisateurs de 2025-2026 convergent : les performances des VPN décentralisés sont très variables.
Cette variabilité est structurelle. Le trafic dépend de connexions domestiques ou semi-professionnelles, et non d’infrastructures dédiées à haut débit comme celles des VPN classiques.

VPN décentralisés : dans quels cas ça peut servir… et dans quels cas non

Les VPN décentralisés peuvent être utiles pour contourner certaines détections de VPN, notamment grâce à l’usage d’IP résidentielles, plus difficiles à bloquer que les IP de datacenters. Ils peuvent aussi offrir une certaine résilience face à des formes de censure reposant sur des listes d’IP ou du filtrage simple.
En revanche, ils ne constituent pas une solution adaptée pour les journalistes, activistes ou personnes exposées à une surveillance ciblée. Un seul nœud compromis suffit à exposer le trafic. Ils sont également mal adaptés aux usages juridiques ou financiers sensibles, les transactions crypto étant traçables et les juridictions multiples. Enfin, en contexte professionnel, l’absence de garanties de service, de support et de conformité claire au RGPD les rend difficilement exploitables.

Face à la régulation française

Les débats parlementaires récents sur la régulation du numérique montrent une chose claire : les VPN décentralisés ne bénéficient d’aucun traitement de faveur. Leur caractère distribué ne les exempte ni du RGPD, ni du DSA, ni des dispositifs de blocage administratif.
Si la France devait durcir sa position sur les VPN, les réseaux décentralisés seraient concernés comme les autres. La responsabilité juridique des opérateurs de nœuds français reste, à ce stade, largement indéterminée.

dVPN : Les principaux acteurs en 2026

Plusieurs projets se distinguent aujourd’hui.

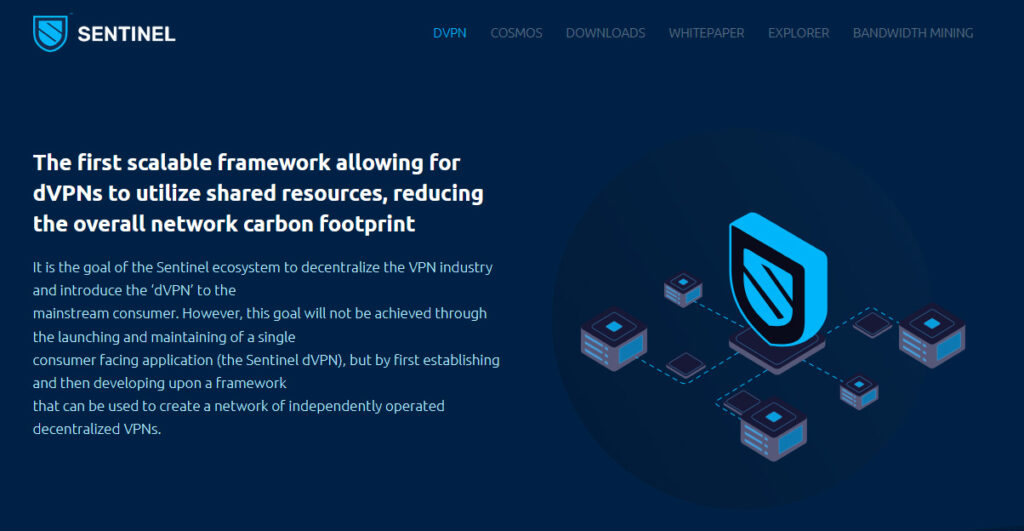
Sentinel repose sur une infrastructure open-source couvrant plus de 90 pays. Il est compatible avec WireGuard®, V2Ray et OpenVPN, et sert de base à plusieurs applications, dont RYN VPN, qui revendique plusieurs millions d’utilisateurs.
VPN décentralisé Sentinel
Mysterium met en avant un réseau d’environ 20 000 adresses IP résidentielles dans plus de 130 pays. L’utilisateur peut payer à la consommation ou via le token MYST. Le projet est également open-source.

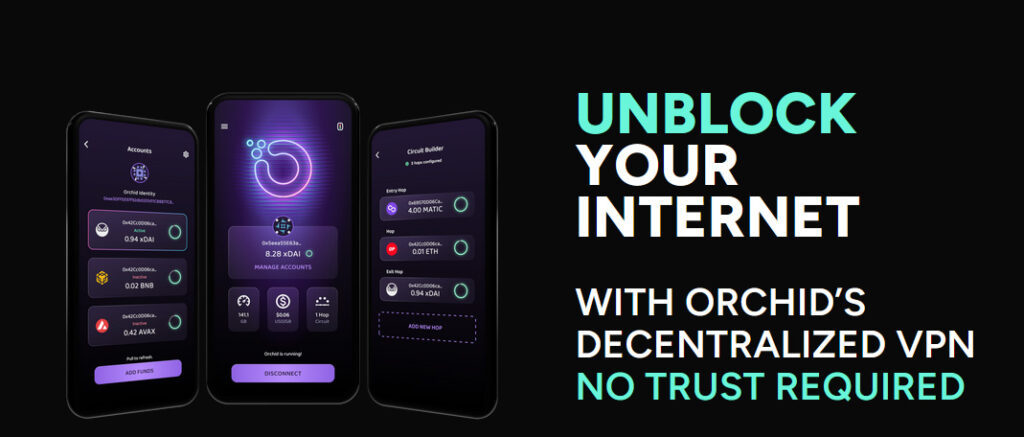
Orchid adopte une approche différente. L’utilisateur ne choisit ni pays ni nœud : l’application sélectionne automatiquement les relais selon un mécanisme de pondération basé sur le staking du token OXT. Le tarif moyen tourne autour de 0,06 $ par Go, avec paiement exclusivement en cryptomonnaie.
Orchid dVPN

Cette architecture introduit une opacité assumée : la confiance dans un opérateur est remplacée par une sélection algorithmique que l’utilisateur ne contrôle pas. Cela complique l’analyse des risques, car il est impossible de savoir précisément qui opère les nœuds ni selon quels critères ils sont sélectionnés. Ce n’est pas une garantie de sécurité, mais un pari probabiliste sur un mécanisme de marché.

NymVPN dispose d’une approche plus structurée que beaucoup de VPN décentralisés grand public. Le service s’appuie sur le réseau Nym, des nœuds indépendants et des identifiants anonymes appelés zk-nyms pour limiter le lien entre paiement, identité et usage du VPN. Cette architecture est intéressante, mais elle ne doit pas être confondue avec une absence totale de traitement de données : paiements, support, télémétrie volontaire et prestataires tiers restent à examiner dans la politique de confidentialité de NymVPN.

KelVPN, de son côté, affirme utiliser du chiffrement post-quantique, en mentionnant notamment CRYSTALS-Dilithium et Kyber-512, avec une architecture blockchain pour la gestion des sessions. Ces éléments sont communiqués par le projet lui-même.

À ce jour, les VPN décentralisés restent beaucoup moins auditables que les VPN classiques établis. Les affirmations techniques, notamment autour du chiffrement, de l’absence de logs ou de la résistance à la corrélation, doivent donc être examinées au cas par cas et avec prudence tant qu’elles ne sont pas validées par des audits indépendants clairement publiés.

Ce qu’il faut retenir

Les VPN décentralisés ne sont ni une révolution, ni une arnaque. Ils représentent une architecture technique particulière, avec des avantages réels et des limites claires.
Distribuer l’infrastructure supprime un point de contrôle central, mais multiplie les points faibles. L’absence de logs centralisés ne garantit pas la confidentialité. Les performances restent inférieures à celles des VPN professionnels, et le cadre juridique est fragmenté, voire risqué pour les opérateurs de nœuds.
Pour la majorité des utilisateurs recherchant confidentialité et stabilité, un VPN classique audité reste aujourd’hui le choix le plus fiable. Pour des usages spécifiques, contournement de détections VPN ou censure basique, les VPN décentralisés peuvent avoir un intérêt, à condition d’en accepter pleinement les compromis.

En 2026, ils restent une technologie de niche. Pas l’outil de confidentialité universel que certains discours laissent entendre.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.
Données personnelles en France : qui vous protège vraiment… et où commence votre responsabilité ?

Données personnelles en France : qui vous protège vraiment… et où commence votre responsabilité ?

Mise à jour mai 2026 : La CNIL a publié son bilan 2025 : 20 150 plaintes reçues, soit 10 % de plus qu’en 2024, environ 1 900 plaintes liées directement aux violations de données, 323 contrôles et 83 sanctions pour près de 487 millions d’euros d’amendes. Ces chiffres montrent une chose simple : les données personnelles sont devenues un sujet de conflit massif, mais le régulateur intervient surtout après un problème, une plainte, un contrôle ou un manquement constaté. Il ne remplace pas votre propre hygiène numérique.

Quand une entreprise collecte votre adresse e-mail, votre numéro de téléphone, votre historique d’achat ou vos données de santé, vous n’êtes pas seul face à elle. En France, la CNIL encadre l’usage des données personnelles, peut contrôler les organismes et sanctionner les manquements. D’autres acteurs, comme l’ANSSI, interviennent sur la cybersécurité et la résilience des systèmes.

Mais il faut être clair : aucune autorité ne surveille chaque application, chaque formulaire et chaque fuite de données en temps réel. La protection des données repose sur un équilibre imparfait entre régulation, conformité des entreprises, cybersécurité des systèmes et vigilance individuelle.

Cet article explique qui fait quoi en France, ce que vous pouvez attendre des autorités, et ce qui reste concrètement de votre responsabilité.

En résumé : qui protège vos données personnelles en France ?

La CNIL est l’autorité principale chargée de protéger les données personnelles et d’appliquer le RGPD en France. Elle informe les particuliers, accompagne les professionnels, contrôle les organismes et peut sanctionner les manquements. Mais elle ne protège pas directement vos comptes, vos mots de passe, vos appareils ou vos habitudes numériques. Pour cela, votre propre hygiène de vie numérique reste indispensable.

La CNIL : le régulateur central des données personnelles en France

La CNIL est le régulateur français des données personnelles. Son rôle n’est pas de sécuriser chaque service numérique à votre place, mais de faire respecter les règles applicables aux organismes qui collectent, utilisent ou conservent vos données.

Elle peut notamment informer les particuliers, aider les professionnels à se mettre en conformité, contrôler les organismes et prononcer des sanctions en cas de manquement.

Illustration : Logo de la CNIL

  • elle aide les citoyens à exercer leurs droits ;
  • elle reçoit les plaintes ;
  • elle contrôle les organismes publics et privés ;
  • elle peut sanctionner les manquements ;
  • elle publie des recommandations et référentiels.

Ce que les chiffres 2025 de la CNIL confirment

Le bilan 2025 de la CNIL confirme que la protection des données personnelles n’est plus un sujet théorique. L’autorité indique avoir reçu 20 150 plaintes en 2025, un niveau record, soit 10 % de plus qu’en 2024. Environ 1 900 plaintes concernaient directement des violations de données. La CNIL indique aussi avoir mené 323 contrôles et prononcé 83 sanctions pour un total de 486 839 500 euros.

Ces chiffres ne prouvent pas que “tout va mal”, mais ils montrent que les conflits autour des données personnelles se multiplient : prospection abusive, surveillance au travail, cookies, fuites de données, défauts de sécurité, droits RGPD non respectés.

La régulation existe, mais elle intervient souvent après coup. Elle ne dispense pas de limiter les données que l’on partage, de sécuriser ses comptes et de choisir des services plus respectueux de la vie privée.

L’ANSSI : cybersécurité nationale, pas guichet RGPD

L’ANSSI n’a pas le même rôle que la CNIL. Elle est l’autorité nationale en matière de cybersécurité et de cyberdéfense. Sa mission consiste à organiser la protection de la Nation face aux cyberattaques, à accompagner certains acteurs, à partager des recommandations et à contribuer à la résilience numérique du pays.
Pour un particulier, cela signifie que l’ANSSI est surtout une source de recommandations fiables en matière d’hygiène de vie numérique. En revanche, si votre problème concerne l’exercice de vos droits RGPD, une collecte abusive ou une demande de suppression ignorée, l’interlocuteur naturel reste la CNIL.

Qui contacter selon le problème ?

Faites défiler le tableau horizontalement pour voir toutes les colonnes.

Votre problème Interlocuteur principal Pourquoi
Une entreprise refuse de supprimer vos données CNIL Exercice des droits RGPD
Vous recevez du démarchage abusif CNIL / Bloctel selon le canal Prospection commerciale et consentement
Une application collecte trop de données CNIL Traitement excessif ou manque de transparence
Votre employeur vous surveille abusivement CNIL, parfois inspection du travail Surveillance au travail et données personnelles
Vos données ont fuité Entreprise concernée + CNIL selon le cas Notification, recours, contrôle
Votre compte a été piraté Service concerné + dépôt de plainte si préjudice Sécurité du compte et possible infraction
Vous êtes victime d’usurpation d’identité Police / gendarmerie + démarches administratives Dimension pénale
Vous voulez apprendre les bases de cybersécurité ANSSI / Cybermalveillance.gouv.fr Prévention et hygiène numérique

Ce que les autorités ne peuvent pas faire à votre place

Le RGPD et la CNIL créent un cadre de protection. Ils ne remplacent pas vos propres choix numériques. Si vous réutilisez le même mot de passe partout, si vous acceptez tous les cookies sans lire, si vous envoyez une copie de pièce d’identité sans vérifier le destinataire ou si vous stockez vos documents sensibles n’importe où, aucune autorité ne pourra empêcher tous les dégâts en amont.
Votre responsabilité commence là où la régulation ne peut pas agir en temps réel : limiter les données transmises, sécuriser vos comptes, vérifier les services utilisés et réduire les traces inutiles.


  • utiliser un gestionnaire de mots de passe ;
  • activer la double authentification ;
  • limiter les données fournies aux services ;
  • refuser les traceurs non nécessaires ;
  • vérifier les permissions des applications ;
  • utiliser une messagerie plus respectueuse de la vie privée ;
  • sauvegarder ses documents importants ;
  • utiliser un VPN quand le risque réseau le justifie.

Un VPN protège-t-il vos données personnelles ? Oui, mais bon …

Un VPN peut protéger une partie de votre exposition réseau : il masque votre adresse IP auprès des sites consultés, chiffre le trafic entre votre appareil et le serveur VPN, et limite ce que certains intermédiaires réseau peuvent observer, notamment sur un Wi-Fi public.

En revanche, un VPN ne supprime pas les données que vous confiez volontairement à un service. Si vous vous connectez à un réseau social, acceptez des traceurs ou remplissez un formulaire avec votre vraie identité, le VPN ne rend pas ces données invisibles pour le service concerné.

Le VPN, même gratuit est un outil utile dans une stratégie de confidentialité, mais il ne remplace ni le RGPD, ni la CNIL, ni les bons réflexes de sécurité.

Pour conclure

En France, vos données personnelles ne sont pas abandonnées à la seule bonne volonté des entreprises. La CNIL joue un rôle central, le RGPD impose un cadre, l’ANSSI contribue à la résilience cyber, et d’autres acteurs peuvent intervenir selon les situations.

Cette protection repose souvent sur des contrôles, des plaintes, des obligations de conformité et des sanctions après coup. Votre responsabilité commence donc très concrètement dans vos usages : ce que vous partagez, les services que vous choisissez, les comptes que vous sécurisez, les traces que vous acceptez de laisser.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.
Vous n’avez rien à cacher ? Ce n’est pas une raison pour tout exposer

Vous n’avez rien à cacher ? Ce n’est pas une raison pour tout exposer

“Je n’ai rien à cacher.”

La phrase revient souvent dès qu’on parle de vie privée, de VPN, de chiffrement ou de confidentialité des données. Elle paraît raisonnable. Si l’on ne fait rien d’illégal, pourquoi se soucier de ce que l’on laisse derrière soi en ligne ?

Parce que la vie privée n’a jamais été réservée aux coupables.

On ferme sa porte sans être criminel. On ne laisse pas son relevé bancaire sur une table de café. On ne donne pas ses papiers d’identité à un inconnu sous prétexte que notre nom n’a rien de honteux.

Sur Internet, l’exposition est moins visible. Elle paraît donc moins grave.

La vie privée ne concerne pas seulement les secrets

Le mot “cacher” fausse le débat. Il donne l’impression que la confidentialité ne servirait qu’à dissimuler une faute. Dans la vraie vie, personne ne raisonne ainsi. Une recherche médicale, une connexion bancaire, un échange familial ou une démarche administrative n’ont rien d’illégal. Cela ne signifie pas qu’ils doivent être exposés à n’importe quel réseau, service ou intermédiaire technique.

La vie privée protège aussi le contexte. Une information anodine dans une situation peut devenir sensible dans une autre. L’adresse d’un site consulté, l’heure d’une connexion, la répétition d’un usage, le pays depuis lequel vous vous connectez ou le réseau que vous empruntez ne racontent pas forcément une histoire complète. Mais ils fournissent des indices. Et le numérique adore les indices.

Votre connexion n’est pas neutre

Votre connexion laisse apparaître plus que vous ne l’imaginez : une adresse IP, une localisation approximative, des horaires, des services consultés, des volumes de données, parfois des requêtes DNS selon la configuration utilisée. Pris séparément, ces éléments semblent banals. Répétés, rapprochés, replacés dans un contexte, ils deviennent plus parlants.

Ce n’est pas toujours le contenu exact de vos messages ou de vos recherches qui pose problème. Ce sont parfois les traces autour : quand vous vous connectez, depuis quel réseau, vers quels services, avec quelle régularité. Vouloir réduire cette exposition ne signifie pas vivre caché. Cela signifie refuser que l’exposition automatique devienne le réglage par défaut.

Où le VPN peut vous aider

Un VPN crée un tunnel chiffré entre votre appareil et un serveur VPN. Les sites consultés voient alors l’adresse IP du serveur VPN plutôt que celle de votre connexion réelle. Le réseau utilisé, hôtel, aéroport, café, résidence, espace de travail, ne lit plus votre activité avec la même facilité. Votre fournisseur d’accès voit que vous utilisez un VPN, mais ne suit plus votre navigation de la même manière.

Ce n’est pas une disparition. C’est une réduction d’exposition. Vous retirez de la visibilité à certains acteurs, tout en en confiant une partie au fournisseur VPN. C’est pourquoi un service opaque, gratuit sans modèle clair ou mal conçu peut simplement déplacer le problème.

Pour en savoir plus : Quels sont les inconvénients du VPN ? 

Où le VPN ne peut rien faire pour vous

Un VPN ne rend pas anonyme. Si vous êtes connecté à Google, Meta, Amazon, Apple, Microsoft ou TikTok, ces plateformes savent que c’est vous. Il ne supprime pas les cookies, ne nettoie pas votre navigateur, ne corrige pas les extensions douteuses, ne protège pas un mot de passe recyclé et ne vous sauve pas d’un faux e-mail bancaire.

Parfois, le VPN arrive trop tôt. Si vos appareils ne sont pas à jour, si vos comptes n’ont pas de double authentification, si vos mots de passe sont faibles ou si votre navigateur déborde d’extensions intrusives, commencez par là. Mais lorsque le risque vient du réseau utilisé, de l’adresse IP exposée, d’un Wi-Fi public ou d’un besoin de cloisonner certains usages, le VPN a sa place.

Vous n’avez rien à cacher, mais tout n’a pas à circuler

Ne vous demandez pas si vous avez quelque chose à cacher. Méfiez-vous simplement de qui vous observe, dans quel contexte, pour combien de temps et surtout si c’est vraiment justifié et nécessaire au bon fonctionnement du service en ligne que vous utilisez.

Un VPN ne remplace pas et ne remplacera jamais une bonne hygiène numérique. Il ne rend pas invisible, il peut une partie votre exposition.

Vous n’avez peut-être rien à cacher. Très bien. Mais votre connexion n’a pas besoin de tout raconter, partout, tout le temps.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.
X et vie privée : ce que le réseau social peut vraiment collecter en 2026

X et vie privée : ce que le réseau social peut vraiment collecter en 2026

X, anciennement Twitter, n’est plus seulement un réseau social où l’on publie des messages courts. C’est une plateforme de contenus, de messagerie, de vidéo, de publicité, de paiement, de profils professionnels, d’identification et désormais d’intelligence artificielle. Cette évolution change la manière dont il faut lire sa politique de confidentialité.

Quelles données X peut-il associer à votre compte, à votre appareil, à vos habitudes et à votre identité probable ?

Et surtout : que pouvez-vous réellement limiter ?

La politique de confidentialité actuelle de X, applicable depuis le 15 janvier 2026, confirme plusieurs catégories sensibles : informations de compte, activité sur la plateforme, adresse IP, données d’appareil, localisation approximative, interactions publicitaires, données issues de partenaires, identité inférée, informations biométriques avec consentement, données professionnelles et usage possible des informations collectées ou publiques pour entraîner des modèles de machine learning ou d’intelligence artificielle.

Un VPN peut réduire une partie de l’exposition réseau, notamment l’adresse IP visible, mais il ne protège pas contre ce que vous publiez, ce que vous aimez, les comptes que vous suivez, les cookies déjà présents, les identifiants d’appareil ou les données que vous fournissez volontairement.

Ce que X collecte quand vous créez un compte

Lorsque vous créez un compte X, vous fournissez au minimum des informations permettant de vous identifier ou de gérer votre accès : nom affiché, nom d’utilisateur, mot de passe, adresse e-mail ou numéro de téléphone, date de naissance, langue d’affichage, et éventuellement informations liées à une connexion via un service tiers. X précise aussi que les informations de profil, comme le nom affiché et le nom d’utilisateur, sont publiques.

Ce premier niveau de collecte paraît classique. Pourtant, il est déjà important pour la vie privée. Une adresse e-mail réutilisée partout, un numéro de téléphone personnel ou un nom d’utilisateur identique sur plusieurs plateformes facilitent les recoupements.

X indique aussi que les comptes professionnels peuvent fournir une catégorie professionnelle, une adresse, un e-mail de contact ou un numéro de téléphone, certains de ces éléments pouvant être publics. Les utilisateurs qui achètent des services payants ou de la publicité fournissent également des informations de paiement.

La donnée la plus visible n’est donc pas toujours la plus sensible. Votre pseudonyme public peut être banal. Votre e-mail, votre numéro, vos habitudes de connexion et vos informations de paiement, eux, peuvent créer un rattachement beaucoup plus durable.
Illustration : Nouvelle politique de confidentialité de X

« Sérieusement, que deviennent mes données ? » – © X Corp.

Données biométriques et informations professionnelles : le point sensible

X indique pouvoir collecter et utiliser des informations biométriques, sur la base du consentement, pour des finalités de sécurité, d’identification et de sûreté.

Il faut être précis ici. Cela ne veut pas dire que X collecte automatiquement le visage ou les empreintes de tous les utilisateurs. Mais cela signifie que la politique prévoit cette possibilité dans certains cas, par exemple pour des fonctionnalités d’identification, de vérification ou de sécurité.

Même prudence pour les données professionnelles. X indique pouvoir collecter et utiliser des informations comme la biographie, l’historique professionnel, l’historique éducatif, les préférences d’emploi, les compétences, les capacités, l’activité de recherche d’emploi ou les interactions liées aux candidatures. Ces données peuvent servir à recommander des opportunités, permettre des candidatures, connecter candidats et employeurs, ou afficher de la publicité plus pertinente.

Ce n’est pas anodin. Une plateforme sociale qui connaît déjà vos opinions publiques, vos interactions, vos centres d’intérêt et votre réseau peut, si vous utilisez aussi des fonctions professionnelles, enrichir fortement votre profil.

Le risque, c’est le croisement.

Ce que X observe quand vous utilisez la plateforme

La partie la plus importante de la politique de confidentialité c’est celle qui concerne votre activité.

X indique collecter des informations sur les contenus que vous publiez, la date, l’application utilisée, la version, votre activité dans les Spaces, vos listes, vos bookmarks, les communautés auxquelles vous appartenez, ainsi que vos interactions avec les contenus : reposts, likes, bookmarks, partages, téléchargements, réponses, mentions, tags, historique d’écoute ou de visionnage, commentaires et réactions.

Autrement dit, même quand vous ne publiez rien, vous produisez des signaux.

Un like, un bookmark, un temps passé sur un contenu, une participation à un Space, une réaction à une publicité ou une consultation répétée d’un même type de sujet peuvent contribuer à construire un profil comportemental.

C’est une erreur fréquente de croire que la vie privée sur un réseau social dépend seulement de ce que l’on poste. En réalité, une grande partie du profilage se construit à partir de ce que l’on consulte, évite, répète, suit, masque ou enregistre.

Messages privés : privés ne veut pas toujours dire invisibles

X distingue les messages chiffrés et les messages directs classiques. Sa politique mentionne la collecte de métadonnées liées aux messages chiffrés, ainsi que, pour les messages directs, les contenus des messages, les destinataires, les dates et heures d’envoi.

C’est un point essentiel pour les utilisateurs : un message privé n’est pas automatiquement un message confidentiel au sens strict.

Un message direct peut être privé vis-à-vis du public, mais cela ne signifie pas qu’il échappe à tout traitement par la plateforme. Et même lorsqu’un chiffrement est proposé, les métadonnées restent souvent révélatrices : qui parle à qui, quand, à quelle fréquence, depuis quel appareil ou dans quel contexte.

Pour les conversations sensibles, les messageries conçues autour du chiffrement de bout en bout restent plus adaptées que les DM d’un réseau social généraliste.

Adresse IP, appareil, cookies : ce que X peut voir techniquement

X collecte des informations sur la connexion et l’appareil : adresse IP, navigateur, système d’exploitation, opérateur, langue, identifiants d’appareil et publicitaires, applications installées, niveau de batterie, carnet d’adresses si vous choisissez de le partager, et localisation approximative.

L’adresse IP permet généralement d’obtenir une localisation approximative et d’associer des connexions à un fournisseur d’accès ou à un réseau. Elle ne donne pas votre adresse exacte à elle seule, mais elle reste un signal technique fort.

X collecte aussi des informations de journalisation lorsque vous consultez ou interagissez avec ses services, même sans compte ou sans être connecté : IP, navigateur, langue, système, page de provenance, heures d’accès, pages visitées, localisation, opérateur mobile, identifiants d’appareil ou d’application, recherches, publicités vues, identifiants générés par X et identifiants associés aux cookies.

Un VPN masque votre adresse IP réelle aux services que vous consultez et à certains intermédiaires réseau. Mais son rôle doit être correctement compris. Si vous êtes connecté à votre compte X, avec les mêmes cookies, le même navigateur, le même appareil et les mêmes habitudes, changer d’adresse IP ne suffit pas à vous rendre méconnaissable.

Identité inférée : le point que beaucoup sous-estiment

La politique de X mentionne explicitement l’identité inférée. X peut associer un navigateur ou un appareil à votre compte lorsque vous vous connectez. Selon vos réglages, la plateforme peut aussi associer votre compte à d’autres navigateurs ou appareils, ou associer un appareil non connecté à d’autres identifiants générés par X.

X indique aussi pouvoir utiliser les informations fournies, comme un e-mail ou un numéro de téléphone, pour inférer d’autres informations sur vous ou votre identité. Par exemple, la politique mentionne l’association possible avec des hachages d’adresses e-mail partageant des composants communs avec l’adresse fournie.

C’est technique, mais très concret : une plateforme moderne ne dépend pas d’un seul identifiant. Elle peut s’appuyer sur une combinaison de signaux : compte, e-mail, numéro, appareil, cookies, IP, comportement, contacts, publicité, partenaires et historique de navigation.

C’est pour cette raison que croire en l’anonymat absolu est dangereux. Un VPN peut casser ou brouiller un signal réseau. Il ne supprime pas tous les autres.

Données venues de partenaires publicitaires et de sites tiers

X ne collecte pas uniquement ce qui se passe sur X. Sa politique indique que des partenaires publicitaires, développeurs et éditeurs peuvent partager des informations avec la plateforme. Ces données peuvent inclure des identifiants de cookies, des identifiants publicitaires mobiles, des adresses e-mail hachées, des informations démographiques ou d’intérêt, ainsi que des contenus consultés ou des actions réalisées sur d’autres sites et applications. Ces informations peuvent être combinées avec les données que X collecte, reçoit, génère ou infère par ailleurs.

La plateforme peut aussi recevoir des informations lorsque vous interagissez avec du contenu X intégré sur des sites tiers, comme une timeline intégrée ou des boutons de partage.

Beaucoup d’utilisateurs pensent à la confidentialité uniquement lorsqu’ils ouvrent l’application. En réalité, l’écosystème publicitaire permet souvent de prolonger l’observation au-delà de la plateforme elle-même.

Là encore, un VPN ne supprime pas les cookies, les pixels, les identifiants publicitaires ou les données déjà transmises par des partenaires.

X, intelligence artificielle et entraînement des modèles

La politique de X indique que l’entreprise peut utiliser les informations collectées ainsi que les informations publiquement disponibles pour aider à entraîner ses modèles de machine learning ou d’intelligence artificielle, dans les objectifs décrits par sa politique.

C’est un sujet à traiter sans exagération. Il ne faut pas écrire que tous vos messages privés sont automatiquement aspirés dans un modèle IA si la politique ne permet pas de l’affirmer précisément. En revanche, il est légitime de dire que les contenus publics et certaines informations collectées peuvent être utilisés dans des systèmes d’amélioration, de recommandation, de personnalisation ou d’entraînement IA.

Pour un utilisateur, la conséquence pratique est simple : ce qui est public sur X doit être considéré comme durablement exploitable. Même supprimé plus tard, un contenu public peut avoir été vu, capturé, indexé, cité, archivé ou réutilisé.

La meilleure protection reste donc la plus ancienne : ne pas publier ce que vous ne voulez pas voir réapparaître ailleurs.

Faut-il quitter X pour protéger sa vie privée ?

Pas forcément. Ce serait une réponse trop simple.

Tout dépend de votre usage.

Si vous utilisez X pour lire l’actualité, suivre quelques comptes et publier peu, vous pouvez réduire une partie de l’exposition avec de bons réglages, un navigateur propre et un VPN.

Si vous utilisez X pour débattre, publier souvent, liker massivement, envoyer des messages, gérer un compte professionnel, postuler, vérifier votre identité ou connecter des services tiers, votre empreinte devient beaucoup plus riche.

Le problème c’est l’accumulation.

Une donnée isolée peut sembler banale. Une adresse IP seule n’est pas toute votre identité. Un like seul ne dit pas tout de vous. Un appareil seul ne suffit pas toujours. Mais l’ensemble peut devenir très parlant : compte, appareil, IP, comportement, contacts, contenus, publicités, partenaires, messages, historique et signaux inférés.

C’est cette logique de combinaison qu’il faut comprendre.

Conclusion : X n’est pas seulement ce que vous publiez

X est une plateforme publique, publicitaire, sociale, technique et algorithmique. Elle ne voit pas seulement vos posts. Elle peut traiter vos interactions, vos appareils, votre adresse IP, votre localisation approximative, vos messages selon leur type, vos signaux publicitaires, vos données issues de partenaires et certaines informations permettant d’inférer votre identité.

Un VPN peut aider à protéger une partie de votre confidentialité réseau, surtout votre adresse IP réelle et votre exposition sur des connexions non fiables. Mais il ne protège pas contre votre comportement, votre compte, vos cookies, vos contenus publics ou les données que vous fournissez vous-même.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.