Pourquoi un VPN peut être indispensable pour les expatriés ?

Pourquoi un VPN peut être indispensable pour les expatriés ?

Vivre à l’étranger change votre manière d’utiliser Internet. Vous vous connectez plus souvent depuis des réseaux inconnus, vous accédez à vos comptes bancaires depuis une adresse IP étrangère, vous dépendez parfois de services français géobloqués, et vous pouvez rencontrer des restrictions locales selon le pays où vous vivez.

Un VPN peut devenir un outil très utile pour un expatrié : il chiffre une partie sensible de la connexion, masque l’adresse IP publique utilisée par les sites consultés et permet de choisir un serveur dans un autre pays. Encore faut-il savoir qu’est-ce qu’un VPN peut réellement faire quand on vit dans un autre pays.
Cet article fait le point sur les cas d’usages et l’interet d’un réseau privé virtuel, lorsque l’on s’expatrie.

Qu’est-ce qu’un VPN ?

Un VPN est un outil qui crée une connexion chiffrée entre votre appareil et un serveur VPN. Pour un expatrié, son avantage est double : limiter l’exposition de votre trafic sur les réseaux que vous utilisez, et remplacer votre adresse IP visible par celle du serveur choisi.

Cela ne vous rend pas anonyme. Votre navigateur, vos comptes connectés, vos cookies, vos applications et vos habitudes peuvent encore permettre de vous identifier. Mais dans de nombreux cas, le VPN réduit les risques liés aux réseaux publics, aux restrictions géographiques et aux connexions depuis l’étranger.

Pourquoi les expatriés ont-ils besoin d’un VPN ?

Vivre à l’étranger peut être une aventure fabuleuse, mais certaines choses peuvent s’avérer plus compliquées que prévu.

Voici 5 façons dont un VPN pour expatrié peut vous aider :

Accéder plus sereinement à ses comptes depuis l’étranger

Certaines banques, administrations ou plateformes peuvent déclencher des contrôles supplémentaires lorsqu’une connexion arrive soudainement depuis un autre pays. Un VPN permet parfois de se connecter via une adresse IP située dans son pays d’origine, ce qui peut réduire certains blocages ou vérifications.

Ce n’est pas une garantie : les banques utilisent aussi d’autres signaux, comme l’appareil, les cookies, la double authentification ou l’historique de connexion.

Sécuriser les connexions sur Wi-Fi public

À l’étranger, on utilise plus facilement les Wi-Fi d’hôtel, d’aéroport, de coworking ou de café. Un VPN chiffre la connexion entre votre appareil et son serveur, ça limite les risques sur les réseaux que vous ne contrôlez pas.

Cela ne remplace pas les mises à jour, les mots de passe solides ou la double authentification, mais c’est une protection utile dans un contexte de mobilité.

Retrouver certains services ou contenus habituels

Certains services limitent leur accès selon le pays depuis lequel vous vous connectez. En choisissant un serveur situé dans votre pays d’origine, un expatrié peut retrouver ce qu’il a l’habitude de voir chez lui.

Attention toutefois : certains services détectent et bloquent les IP de VPN. Le résultat dépend donc du service, du pays, du serveur utilisé et des règles de la plateforme.

Réduire l’impact de certaines restrictions locales

Dans certains pays, l’accès à des sites d’information, réseaux sociaux, messageries ou services en ligne peut être restreint. Un VPN peut aider à contourner certaines limitations réseau, mais il faut rester prudent : les règles locales varient fortement d’un pays à l’autre.

Avant d’utiliser un VPN dans un pays restrictif, mieux vaut vérifier le cadre légal local et éviter les usages qui pourraient vous exposer inutilement.

Distinguer expatriation longue durée et voyage court

Un expatrié n’a pas exactement les mêmes besoins qu’un voyageur qui part deux semaines. Le voyageur cherche souvent une protection ponctuelle et un accès simple pendant son séjour. L’expatrié, lui, doit gérer la durée : comptes bancaires, services administratifs, abonnements, appareils multiples et connexions répétées depuis l’étranger.

Pour un séjour court, consultez plutôt notre section sur le VPN quand on voyage. Pour une installation durable à l’étranger, le choix d’un VPN pour expatrié doit être plus réfléchi.

Que rechercher dans un VPN pour expatriés ?

Le marché des VPN peut être déroutant, surtout lorsqu’on vit à l’étranger. Pour un expatrié, le bon choix ne dépend pas seulement du prix ou du nombre de serveurs annoncés. Il dépend surtout de votre pays de résidence, des services auxquels vous devez accéder, de vos appareils et de votre tolérance aux interruptions.

Des serveurs utiles, pas seulement nombreux

Vérifiez que le VPN propose des serveurs dans votre pays d’origine, mais aussi dans les régions qui vous intéressent réellement. Un grand nombre de pays affichés n’a pas beaucoup d’intérêt si les serveurs utiles à votre situation sont lents, instables ou régulièrement bloqués.

Une connexion stable

Pour un expatrié, la stabilité compte autant que la vitesse. Une connexion qui coupe souvent peut devenir pénible pour consulter une banque, gérer des démarches administratives ou travailler à distance. Les protocoles nouvelle génération comme WireGuard® peuvent offrir de bonnes performances, mais le résultat dépend aussi de la distance, du serveur choisi et de la qualité du réseau.

Des applications sur tous vos appareils

Ordinateur, smartphone, tablette, télévision connectée : le VPN doit fonctionner sur les appareils que vous utilisez vraiment. Vérifiez aussi le nombre de connexions simultanées autorisées, surtout si vous partez en famille ou si vous utilisez plusieurs appareils au quotidien.

Un kill switch clair

Un kill switch coupe automatiquement la connexion Internet si le VPN se déconnecte. Pour un expatrié qui utilise souvent des réseaux inconnus, c’est une fonction utile, mais elle doit être facile à trouver, à activer et à comprendre. Assurez-vous qu’il soit disponible sur tous les appareils ou vous allez utiliser votre VPN. En fonction du système d’exploitation, ce n’est pas toujours le cas.
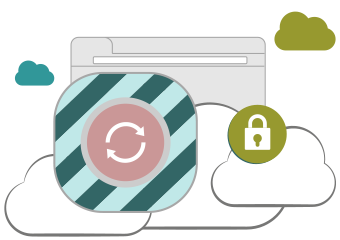
Illustration : Kill switch, arrêt d'urgence VPN

Une politique de confidentialité lisible

Un VPN déplace une partie de la confiance : au lieu d’exposer votre trafic à votre réseau local ou à votre fournisseur d’accès, vous faites confiance au fournisseur. La politique de confidentialité du VPN, sa juridiction, ses audits éventuels et son modèle économique doivent donc être lisibles.

Le meilleur VPN dépend de l’usage

Le meilleur VPN n’est pas forcément le même pour un expatrié en Europe, un travailleur à distance en Asie ou une famille installée au Canada. Le bon choix dépend de votre usage réel : accès aux services français, stabilité, appareils, budget, besoin éventuel d’IP dédiée ou simple protection sur Wi-Fi public.
Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.
Wi-Fi Public : 5 pièges à éviter pour protéger vos données

Wi-Fi Public : 5 pièges à éviter pour protéger vos données

Le Wi-Fi public n’est plus exactement le même risque qu’il y a dix ans. Aujourd’hui, la majorité des sites utilisent HTTPS, ce qui limite fortement l’interception directe des mots de passe ou des données bancaires dans un café, un hôtel ou un aéroport.

Mais cela ne veut pas dire que ces réseaux sont sans danger. Un Wi-Fi public reste un réseau que vous ne contrôlez pas : vous ne savez pas qui l’administre, s’il est légitime, s’il redirige correctement les requêtes DNS, ni si le portail de connexion est fiable.

Le vrai sujet n’est donc pas de paniquer à chaque connexion, mais de savoir quand le Wi-Fi public suffit, quand il vaut mieux utiliser la 4G/5G, et quand un VPN devient indispensable.

1. Se connecter à un faux réseau Wi-Fi

Le premier piège du Wi-Fi public n’est pas toujours l’interception technique des données. C’est souvent beaucoup plus simple : se connecter au mauvais réseau.

Dans un hôtel, une gare, un café ou un aéroport, un faux point d’accès peut reprendre un nom crédible : Hotel_Guest, Free_Airport_WiFi, Cafe_Wifi, ou une variante très proche du réseau officiel. L’utilisateur pense utiliser le Wi-Fi du lieu, alors qu’il se connecte à un réseau contrôlé par quelqu’un d’autre.

Avant de vous connecter, vérifiez le nom exact du réseau auprès de l’établissement. Évitez les réseaux trop génériques, sans portail clair, ou qui apparaissent miraculeusement plus simples que les autres.

Le mieux à faire est de désactiver la connexion automatique aux réseaux publics et supprimez le réseau de votre appareil après utilisation. Cela évite qu’il s’y reconnecte plus tard sans vous demander.

Illustration : Wifi public aéroport

2. Croire que l’adresse affichée est forcément fiable

Sur un réseau public, le risque ne vient pas seulement de ce que quelqu’un pourrait intercepter. Il peut aussi venir de l’endroit où l’on vous envoie.
Une mauvaise configuration, un portail captif douteux ou une manipulation DNS peuvent vous diriger vers une page qui ressemble à un service légitime : fausse page de connexion, faux support client, faux formulaire de paiement, fausse page de mise à jour.

Le piège est de faire confiance à l’apparence du site au lieu de vérifier son adresse réelle.

Pour les comptes sensibles, tapez vous-même l’adresse du site dans le navigateur ou utilisez un favori enregistré. Évitez les liens reçus par SMS, QR code, email ou messagerie lorsque vous êtes connecté à un Wi-Fi public.

Un VPN gratuit pour Android ou iPhone peut limiter certains risques liés au réseau local, notamment en chiffrant le trafic entre votre appareil et le serveur VPN. Mais il ne vérifie pas à votre place si le site est légitime. Si vous saisissez vos identifiants sur une fausse page, le VPN ne vous sauvera pas.

3. Penser que HTTPS suffit à tout sécuriser

Le chiffrement HTTPS a énormément réduit les risques sur les Wi-Fi publics. Il empêche beaucoup d’interceptions simples qui étaient autrefois beaucoup plus dangereuses.

Mais HTTPS ne veut pas dire site fiable. Il signifie seulement que la connexion avec ce site est chiffrée. Un site frauduleux peut lui aussi utiliser HTTPS.

Le vrai réflexe n’est donc pas seulement de chercher le cadenas, mais de vérifier l’adresse exacte, le contexte de connexion et la nature de ce que vous allez faire sur le site.

Ne saisissez pas de mot de passe, de numéro de carte bancaire ou d’identifiants administratifs sur une page ouverte depuis un lien douteux, même si elle affiche HTTPS.

4. Accepter trop vite ce que le réseau vous propose

Certains réseaux publics affichent un portail de connexion avant de donner accès à Internet. C’est normal dans les hôtels, les gares ou les aéroports. Mais ce portail ne doit pas devenir une excuse pour tout accepter.

Méfiez-vous des pages qui demandent trop d’informations, proposent une mise à jour, vous invitent à installer une application, à télécharger un certificat, un profil de configuration ou un fichier inconnu. Pour accéder à un Wi-Fi public, vous ne devriez pas avoir à affaiblir la sécurité de votre appareil.

Si un Wi-Fi public exige l’installation d’une application, d’un certificat ou d’un fichier pour fonctionner, utilisez plutôt votre 4G/5G ou un partage de connexion.

Surtout n’oubliez pas que garder son système, son navigateur et ses applications à jour reste plus important que d’empiler des outils de protection. Un bloqueur de contenus ou une protection antivirus peuvent aider, mais ils ne compensent pas une mauvaise décision de connexion.
Illustration : cliente de cafe utilisant un wifi public

5. Laisser son appareil se reconnecter automatiquement

Le danger d’un Wi-Fi public ne s’arrête pas toujours quand vous quittez le lieu. Si votre téléphone ou votre ordinateur garde le réseau en mémoire, il peut tenter de s’y reconnecter plus tard, parfois sans que vous y prêtiez attention.

C’est particulièrement problématique avec les réseaux aux noms génériques ou déjà utilisés dans plusieurs endroits : Free_WiFi, Guest, Airport_WiFi, Hotel_WiFi. Votre appareil peut croire reconnaître un réseau connu alors que le contexte a changé.

Après avoir utilisé un Wi-Fi public, ouvrez les réglages Wi-Fi et choisissez “oublier ce réseau”. Sur mobile, vérifiez aussi les options de connexion automatique et d’adresse Wi-Fi privée ou aléatoire.

Ce réglage ne rend pas le Wi-Fi public dangereux par magie, mais il réduit les connexions invisibles. Et en sécurité, ce sont souvent les automatismes oubliés qui créent les mauvaises surprises.

Faut-il utiliser un VPN sur un Wi-Fi public ?

Un VPN peut être utile sur un Wi-Fi public, surtout si vous consultez des comptes sensibles, travaillez à distance ou utilisez un réseau dont vous ne connaissez pas l’administrateur. Il chiffre le trafic entre votre appareil et le serveur VPN, ce qui réduit l’exposition au réseau local. Si vous vous demandez concrètement si quelqu’un peut voir votre navigation Internet sur son Wi-Fi, la réponse dépend surtout du chiffrement utilisé, du type de site consulté et du niveau de confiance que vous accordez au réseau.

Attention toutefois, même le meilleur VPN ne rend pas un faux site légitime, ne bloque pas toutes les tentatives de phishing, ne protège pas un appareil déjà compromis et ne remplace pas la double authentification. Il réduit une partie du risque réseau, mais il ne corrige pas les erreurs de vigilance.

Le bon réflexe est donc de combiner plusieurs protections : un VPN fiable lorsque le réseau n’est pas sûr, des sites en HTTPS, des appareils à jour, de la prudence sur les liens et l’authentification à deux facteurs sur les comptes importants. Pour les opérations vraiment sensibles, banque, santé, administration, accès professionnel, la 4G/5G ou un partage de connexion personnel reste souvent le choix le plus propre.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.
Qu’est-ce que l’étranglement de la bande passante ?

Qu’est-ce que l’étranglement de la bande passante ?

Avez-vous déjà ressenti cette frustration, quand votre épisode de Squid Game se met à charger sans fin ou que votre partie en ligne devient injouable à cause des lags ? Et si vous étiez victime d’étranglement de votre bande passante ? Ce ralentissement n’est pas forcément un problème technique. Il pourrait bien s’agir de l’étranglement de la bande passante, une pratique courante mais souvent cachée des fournisseurs d’accès à Internet (FAI).

Comment fonctionne l’étranglement de la bande passante ?

L’étranglement de la bande passante (ou throttling) est une limitation volontaire de la vitesse de votre connexion par votre FAI. N’importe quel fournisseur d’accès à Internet peut restreindre votre bande passante.

Cela peut arriver :

  • Lors du streaming vidéo : Ralentissement sur des plateformes comme Netflix ou YouTube (veuillez noter que toutes les autres plateforme sont concernées).
  • Pendant les jeux en ligne : Augmentation du lag ou de la latence.
  • Lors de téléchargements volumineux : Réduction de la vitesse de téléchargement des fichiers.
La bande passante mesure la quantité de données pouvant être transférées dans un laps de temps donné. Lorsque votre FAI restreint votre bande passante, il limite artificiellement la quantité de données que votre connexion internet transfère, ce qui entraîne des temps de chargement plus longs. Ce phénomène est plus courant avec les FAI mobiles et sans fil.

Pourquoi les FAI brident-ils votre connexion ?

Les raisons sont nombreuses et varient d’une situation à l’autre :

Facteurs expliquant l'étranglement de la bande passante

Raison Explication
Gestion du trafic Pour éviter la surcharge du réseau et assurer une répartition équilibrée.
Activités gourmandes en bande passante Ciblage des usages comme le streaming 4K, le gaming en ligne ou le téléchargement massif.
Limiter la consommation de données Appliquer des restrictions cachées, même sur des forfaits dits illimités.
Pratiques commerciales Ralentir les services concurrents des offres de streaming ou médias du FAI.
Limites de données (forfait) Réduction de la vitesse une fois le quota mensuel de données atteint.

Congestion du réseau

Les FAI ralentissent votre connexion lors des heures de pointe pour éviter la saturation, ce qui peut expliquer que ça rame en soirée, quand tout le monde est en ligne.

Activités gourmandes

Streaming HD, jeux en ligne, téléchargements massifs… Si vous aimez ces activités, votre fournisseur d’accès à internet pourrait vous brider pour limiter l’usage global du réseau.

Limites de données

Si vous atteignez votre plafond de données, votre vitesse sera réduite jusqu’au prochain cycle de facturation. Ce type de limitation est fréquent chez les FAI mobiles.

L’étranglement de la bande passante est-il légal ?

Dans certains cas, oui. Un fournisseur d’accès ne peut pas ralentir n’importe quel site, service ou application comme bon lui semble. En revanche, il peut mettre en place certaines mesures de gestion du trafic lorsqu’elles répondent à de vraies contraintes techniques et restent encadrées par les règles sur la neutralité du net. Autrement dit, toutes les limitations de débit ne se ressemblent pas. Certaines peuvent être admises lorsqu’elles reposent sur des raisons techniques précises et qu’elles ne visent pas arbitrairement un usage en particulier. D’autres, en revanche, deviennent problématiques lorsqu’elles dégradent ou pénalisent certains services sans justification valable. 👉 Il existe cependant des moyens de contourner certaines de ces limitations.
Illustration : espace TV/Streaming

Comment arrêter l’étranglement de la bande passante ?

La solution pour empêcher votre FAI de limiter votre bande passante dépend de la raison de ce bridage. Tout le monde ne peut pas forcément changer de forfait ou de type de connexion, mais il existe une alternative simple et efficace :

Utilisez un VPN (Réseau Privé Virtuel)

Un VPN ne contourne pas toutes les formes d’étranglement de la bande passante. En revanche, il peut parfois aider lorsqu’un fournisseur d’accès limite un type de trafic identifiable.

Comment ça fonctionne ?

En chiffrant votre trafic, un réseau privé virtuel réduit la visibilité de votre fournisseur d’accès sur la nature précise de vos usages. Il peut donc compliquer certaines limitations ciblées, sans pour autant résoudre toutes les causes de lenteur.

Exemple concret :

Si votre FAI ralentit certains usages comme le streaming ou le jeu en ligne, un VPN peut rendre ce ciblage plus difficile. En revanche, s’il s’agit d’une congestion du réseau, d’un problème Wi-Fi, d’un équipement saturé ou d’un quota atteint, cela ne changera pas grand-chose.
Illustration : les joueurs en ligne subissent l’étranglement de la bande passante

Pour conclure

L’étranglement de la bande passante peut sérieusement pourrir vos soirées, que ce soit pour le streaming, le gaming ou la navigation. Bien qu’il soit parfois justifié, il peut aussi être très frustrant.

Si vous pensez en être victime, nous vous recommander de tester gratuitement un VPN pour voir si le problème persiste.


Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Lisa est une experte en cybersécurité avec plus de 10 ans d’expérience dans le domaine des VPN. Lisa écrit de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.

Ransomware : Comprendre et contrer cette menace

Ransomware : Comprendre et contrer cette menace

Vous pensez que ça n’arrive qu’aux autres, aux grandes entreprises, aux hôpitaux, pas à vous. Et pourtant. En octobre 2025, le groupe Qilin paralysait 80 % des lycées des Hauts-de-France, 60 000 ordinateurs hors service, des cours annulés pendant des semaines. En avril 2024, un ransomware frappait l’hôpital de Cannes, ses opérations paralysées, 61 gigaoctets de données médicales publiés sur le dark web. Le ransomware ne discrimine pas : il frappe les collectivités, les hôpitaux, les lycées, et souvent là où on ne l’attendait pas.

Qu’est-ce qu’un ransomware ?

Un ransomware, ou rançongiciel en français, est un malware dont l’objectif est simple : chiffrer vos données pour vous les rendre inaccessibles, puis exiger une rançon en cryptomonnaie pour vous remettre la clé de déchiffrement.
La menace est financièrement motivée, industriellement organisée, change et évolue en permanence. Elle touche aussi bien les particuliers que les PME, les hôpitaux et les collectivités locales.

Comment ça marche : le vecteur d’attaque avant tout

Le ransomware ne tombe pas du ciel. Il entre par une porte que quelqu’un lui a ouverte, souvent sans le savoir.
Les vecteurs d’entrée les plus courants sont le phishing (un mail frauduleux avec une pièce jointe ou un lien), l’exploitation d’une faille dans un logiciel non mis à jour, ou l’utilisation d’identifiants volés pour accéder à distance à un système. Une fois à l’intérieur, le ransomware se déploie silencieusement, chiffre les fichiers accessible, parfois sur tout le réseau, et affiche ensuite sa demande de rançon.

Dans les attaques par phishing, le danger ne vient pas seulement de la pièce jointe ou du lien. Il vient souvent du faux prétexte qui pousse la personne ciblée à ouvrir le fichier, saisir ses identifiants ou valider une action trop vite : facture urgente, document RH, alerte de sécurité, livraison bloquée ou message imitant un collègue.

Ce qui a changé depuis quelques années, c’est l’organisation derrière ces attaques.
Typiquement, le ransomware s’introduit dans les systèmes en exploitant des failles de sécurité ou en utilisant des techniques d’Ingénierie sociale.

Illustration : Ingenierie sociale

Le ransomware est devenu une industrie

Le modèle RaaS (Ransomware-as-a-Service)

Les groupes cybercriminels les plus actifs ne se contentent plus d’attaquer eux-mêmes. Ils fonctionnent comme des franchises : ils développent le ransomware, le mettent à disposition d’affiliés qui mènent les attaques, et prennent une commission sur les rançons. Ce modèle, baptisé RaaS (Ransomware-as-a-Service), a considérablement industrialisé la menace et abaissé la barrière technique pour les attaquants.

LockBit, BlackSuit, Phobos ou encore Qilin, ce dernier responsable de l’attaque contre les lycées des Hauts-de-France en 2025, sont des exemples de groupes ayant opéré selon ce modèle.

Double et triple extorsion : la rançon ne suffit plus

L’époque où le ransomware se contentait de chiffrer et de demander de l’argent est révolue. Les groupes actuels pratiquent désormais la double extorsion : ils exfiltrent vos données avant de les chiffrer, puis menacent de les publier sur le dark web si vous ne payez pas. Certains vont encore plus loin avec la triple extorsion : ils contactent directement vos clients, partenaires ou patients pour accentuer la pression.
Payer la rançon ne garantit donc ni la récupération des données, ni leur non-publication.

Ce qui se passe en France

Selon le rapport d’activité 2024 de Cybermalveillance.gouv.fr, la plateforme nationale d’assistance aux victimes de cyberattaques, le rançongiciel occupe la 2e place des menaces pour les collectivités et administrations (19 % des demandes d’assistance) et la 3e place pour les entreprises (12 %). Une légère accalmie en volume par rapport à 2023, mais la menace reste structurelle et les cas graves continuent.
Côté exemples concrets, les faits parlent d’eux-mêmes. Le 16 avril 2024, le Centre Hospitalier Simone Veil de Cannes est frappé par LockBit : un serveur de fichiers et 15 % des postes de travail chiffrés, les opérations non urgentes reportées, la cellule de crise activée. L’hôpital n’a pas payé la rançon, la loi l’interdit aux établissements publics.
LockBit a publié 61 gigaoctets de données (bilans médicaux, cartes d’identité, bulletins de salaires) sur le dark web. En février 2024, le centre hospitalier d’Armentières avait dû fermer temporairement ses urgences suite à une attaque similaire, avec 300 000 dossiers patients exfiltrés.
En mars 2024, la mairie de Lille voyait ses services administratifs paralysés pendant trois semaines.
Ces exemples illustrent un point important : ne pas payer la rançon ne signifie pas s’en sortir indemne. La vraie menace, c’est la double extorsion, les données sont volées avant d’être chiffrées, et leur publication devient le levier de pression réel.

Prévention : ce qui fonctionne vraiment

La prévention reste la seule défense efficace, à condition de ne pas se contenter des conseils génériques.

Maintenez vos logiciels à jour, sans exception. La majorité des attaques exploitent des failles connues, pour lesquelles des correctifs existent mais n’ont pas été appliqués. Les environnements de santé sont particulièrement exposés : près de 20 % des postes de travail dans les hôpitaux publics ont plus de sept ans ou un système d’exploitation hors maintenance ou obsolète. 

Méfiez-vous des mails, même des mails plausibles. L’ingénierie sociale s’est affinée. Un mail de phishing moderne imite parfaitement une notification de votre banque, de La Poste, ou d’un collègue. Ne cliquez jamais sous l’effet de l’urgence ou de la peur, c’est exactement ce que cherche l’attaquant.

Activez l’authentification à deux facteurs sur tous vos comptes et accès distants. Un mot de passe volé seul ne suffit plus à ouvrir une porte si un second facteur est requis.

Segmentez votre réseau si vous êtes en contexte professionnel. Un ransomware qui se propage latéralement sur un réseau plat est bien plus dévastateur que sur un réseau correctement cloisonné.

Sauvegardes : la seule vraie assurance

Si une attaque réussit malgré tout, votre seul recours réel est une sauvegarde propre, récente, et hors ligne, c’est-à-dire non connectée à votre réseau principal. Un ransomware chiffre tout ce qu’il peut atteindre : une sauvegarde en ligne ou synchronisée en temps réel sera chiffrée en même temps que vos données.

La règle 3-2-1 reste la référence : trois copies de vos données, sur deux supports différents, dont une copie hors site. Les solutions de stockage cloud avec gestion de versions permettent aussi de restaurer à un état antérieur à l’attaque, à condition que la fonctionnalité soit activée avant l’incident.

Et si vous êtes victime d’un ransomware : les bons réflexes dans l’ordre

Isolez immédiatement l’appareil ou le réseau concerné, déconnectez le câble réseau, désactivez le Wi-Fi. Cela limite la propagation.

N’éteignez pas les machines infectées sans avis d’expert : certaines clés de déchiffrement résident en mémoire vive et disparaissent à l’extinction.

Ne payez pas sans avoir consulté un professionnel. Le paiement ne garantit rien et finance la prochaine attaque.
Déposez plainte auprès des autorités (Police, Gendarmerie) et signalez l’incident sur cybermalveillance.gouv.fr, qui peut orienter vers des prestataires spécialisés.
Restaurez depuis vos sauvegardes après avoir assaini l’environnement, pas avant.

Le rôle du VPN dans ce contexte

Un VPN ne protège pas contre le ransomware en tant que tel. Il serait malhonnête de prétendre le contraire.

En revanche, il intervient sur deux points précis. D’abord, il chiffre votre connexion sur les réseaux non sécurisés (Wi-Fi public, hôtels, coworking), réduisant le risque d’interception d’identifiants qui pourraient ensuite servir de vecteur d’entrée. Ensuite, dans un contexte de télétravail, l’accès distant via VPN d’entreprise correctement configuré limite la surface d’exposition par rapport à un accès RDP ou à des connexions non sécurisées, vecteur d’entrée massif dans les attaques ransomware recensées en 2024-2025.

Pour une protection contre les fichiers malveillants eux-mêmes, il faut s’orienter vers des solutions complémentaires : antivirus, EDR, ou des suites intégrées comme Surfshark One qui combinent VPN et protection antivirus. Des plateformes comme NordStellar permettent quant à elles aux entreprises de surveiller leur exposition sur le dark web, notamment la mise en vente de leurs identifiants compromis, une source d’entrée pour les attaques ransomware.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles. Merci pour votre soutien et pour vos nombreux partages !

A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Lisa est une experte en cybersécurité avec plus de 10 ans d’expérience dans le domaine des VPN. Lisa écrit de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.

Violations de données en PME : comment ça arrive vraiment (et comment s’en protéger)

Violations de données en PME : comment ça arrive vraiment (et comment s’en protéger)

Les violations de données ne concernent plus seulement les grandes entreprises. Une TPE de 8 personnes peut voir ses fichiers clients exposés à cause d’un simple partage Google Drive mal configuré. Les conséquences sont lourdes : perte de confiance, amendes RGPD, paralysie de l’activité.
Les VPN d’entreprise sont souvent présentés comme LA solution. La réalité est plus nuancée. Un VPN protège certains aspects de votre sécurité, mais il ne remplace pas les fondations essentielles.
Cet article explique comment se produisent réellement les fuites de données dans les PME, quelles protections mettre en place en priorité, et où le VPN joue vraiment un rôle.

Qu’est-ce qu’une violation de données ?

Les violations de données désignent toute situation dans laquelle une personne accède sans autorisation à des données sensibles qui ne lui appartiennent pas.

Il ne s’agit pas toujours d’actes de malveillance. Parfois, c’est simplement de la négligence.

Illustration : work from home

Comment les violations de données se produisent réellement

L’erreur humaine : la cause la plus fréquente

La majorité des fuites de données ne viennent pas de hackers sophistiqués, mais d‘erreurs banales.
Scénarios courants :

Le partage mal configuré
⇒ Un collaborateur partage un dossier Google Drive contenant des contrats clients en mettant « Accessible à toute personne ayant le lien ». Le lien est partagé dans un email, puis transféré. Résultat : des données sensibles accessibles publiquement pendant des mois sans que personne ne s’en aperçoive.
L’email envoyé au mauvais destinataire
⇒ Un fichier Excel avec la base clients part à « contact@concurrent.fr » au lieu de « contact@client.fr ». Erreur de saisie, copier-coller raté. Les données sont dehors.
Le WeTransfer sans mot de passe
⇒ Envoi de documents comptables via WeTransfer ou Dropbox, lien sans mot de passe, pas d’expiration. N’importe qui avec le lien peut accéder.
La clé USB oubliée
⇒ Un commercial copie la base prospects sur une clé USB pour « bosser le weekend ». La clé reste dans un taxi. Aucun chiffrement.

Point important : L’erreur humaine n’est pas toujours un problème de « manque de formation ». C’est souvent un problème de friction. Si partager un fichier de façon sécurisée prend 5 étapes et 3 minutes, vos collaborateurs vont chercher la solution de facilité.

Les accès non-maîtrisés

Le stagiaire parti il y a 6 mois
Son compte Google Workspace est toujours actif. Il peut accéder au Drive, lire les emails partagés, télécharger des fichiers. Personne n’a pensé à désactiver ses accès.
Le prestataire de 2019
Vous aviez créé un compte Trello pour un projet ponctuel. Le projet est terminé depuis 3 ans. Le compte est toujours actif, avec accès à vos boards internes.
Le BYOD non-encadré
Vos employés utilisent leur smartphone personnel pour lire les emails pros, accéder au CRM. Le téléphone est perdu ou volé. Aucun effacement à distance possible. Vos employés utilisent leur smartphone personnel pour accéder aux outils pro, sans MDM, sans chiffrement, sans politique claire. C’est l’un des angles morts les plus courants du travail à distance et de la sécurité des données, et l’un des plus difficiles à corriger une fois l’habitude installée.
L’appareil partagé
Un PC « commun » utilisé par plusieurs personnes, sans session utilisateur distincte. Tous les mots de passe sont sauvegardés, tous les fichiers accessibles.

Les configurations par défaut dangereuses

Le NAS accessible depuis internet
⇒ Votre serveur Synology est exposé directement sur internet avec un login « admin/admin ». N’importe qui peut tenter de s’y connecter.
Les mots de passe réutilisés
⇒ Le même mot de passe pour Gmail pro, le CRM, l’hébergeur. Si l’un est compromis (fuite de données d’un service), tous les comptes tombent.
Les logiciels jamais mis à jour
⇒ Un WordPress 5.8 avec une faille connue depuis 18 mois. Un bucket AWS S3 en mode « public » par défaut. Une app mobile qui stocke les données en clair.
L’absence de double authentification
⇒ Un compte Google Workspace admin sans MFA. Un email de phishing suffit pour compromettre tout l’accès.

Illustration : employé qui a fait une erreur

Les protections de base à mettre en place (avant de penser au VPN)

1. L’authentification multifactorielle (MFA) : la priorité absolue

Pourquoi c’est la priorité numéro un : La majorité des compromissions de comptes pourraient être évitées avec une double authentification.
Ce qu’il faut faire :
Activez la MFA sur tous vos comptes critiques :

  • Google Workspace ou Microsoft 365 (obligatoire pour tous les utilisateurs)
  • Accès admin (hébergeur, CRM, outils de paiement)
  • VPN d’entreprise si vous en avez un

Quelle méthode choisir :

  • Utilisez une application TOTP (Authy, Microsoft Authenticator, Google Authenticator) plutôt que les SMS (vulnérables au SIM swapping)
  • Pour les comptes les plus critiques (admin, finance), envisagez une clé matérielle (YubiKey, environ 50 €)

Le piège à éviter : Si la MFA est trop lourde (validation demandée 10 fois par jour), vos employés vont chercher à la contourner. Configuration optimale : MFA à la connexion + mémorisation de l’appareil pendant 30 jours.

2. La gestion rigoureuse des accès

Le problème : Les accès s’accumulent au fil du temps. Stagiaires partis, prestataires qui ne travaillent plus avec vous, comptes oubliés.
Procédure d’offboarding (à appliquer systématiquement) :

Quand quelqu’un quitte l’entreprise, cette checklist doit être suivie dans les 24h :

☐ Désactiver le compte email principal
☐ Révoquer les accès Slack/Teams
☐ Supprimer des groupes Google Drive / OneDrive partagés
☐ Retirer des outils SaaS (CRM, facturation, outils métier)
☐ Désactiver le compte VPN si vous en avez un
☐ Révoquer les accès API, clés SSH (GitHub, GitLab)
☐ Faire un audit des partages créés par cette personne
☐ Récupérer les appareils pro ou effacer les données si BYOD

Temps estimé : 30 minutes si vous avez une procédure établie.
Bonne pratique : Créez des groupes d’accès (« Équipe_Compta », « Équipe_Dev ») plutôt que de donner des droits individuels. Quand quelqu’un part, vous le retirez du groupe et tous ses accès sont révoqués automatiquement.
Outils pour centraliser : Google Workspace Admin Console, Microsoft Entra (ex-Azure AD), ou JumpCloud pour les PME multi-cloud.

3. La sensibilisation continue (pas une formation annuelle)

Ce qui ne marche pas : Une formation PowerPoint de 2 heures une fois par an avec un quiz obligatoire que tout le monde oublie.
Ce qui marche : Des rappels courts, réguliers, concrets.
Format efficace :
Un tips par semaine via email ou Slack (30 secondes de lecture)
Exemple : « Cette semaine : avant de cliquer sur un lien, survolez-le pour voir l’URL réelle. Si c’est un lien bizarre (ex : micr0s0ft.com au lieu de microsoft.com), ne cliquez pas. »
Une simulation de phishing par trimestre
Envoyez un faux email de phishing en interne (avec accord de la direction). Ceux qui cliquent reçoivent une explication pédagogique, pas une sanction. L’objectif est d’entraîner, pas de mettre la pression.

Un quiz ludique mensuel
3 questions rapides, avec un classement anonymisé si vous voulez gamifier.

Thématiques essentielles à couvrir :

  • Reconnaissance du phishing (vérifier l’expéditeur, les liens, l’urgence artificielle)
  • Gestion des mots de passe (utiliser un password manager, ne jamais réutiliser)
  • Partage sécurisé de fichiers (éviter WeTransfer sans mot de passe)
  • Que faire en cas de doute (créer un canal de signalement interne)

Outils de simulation de phishing : Hoxhunt (environ 3 €/utilisateur/mois, gamifié), Caniphish (environ 2 €/utilisateur/mois, français).
Approche à éviter : Sanctionner les employés qui se font avoir. Ça crée une culture de dissimulation où les gens ne signalent plus les incidents par peur.

4. Le chiffrement des appareils

Scénario : Un PC portable est volé dans un train. Si le disque n’est pas chiffré, toutes les données sont accessibles.
Solution :

  • Windows : BitLocker (nécessite Windows Pro, environ 15 € d’upgrade si vous avez Home)
  • macOS : FileVault (inclus, à activer dans Préférences Système > Sécurité)
  • Linux : LUKS (à configurer lors de l’installation)

Procédure :

  • Activer le chiffrement intégral du disque
  • Sauvegarder la clé de récupération dans un endroit sécurisé (password manager, pas sur le PC)
  • Imposer un mot de passe de session fort (12 caractères minimum)
  • Verrouillage automatique après 5 minutes d’inactivité

Limite importante : Le chiffrement ne protège que si le PC est éteint. Un ordinateur en veille a son disque déchiffré.

Le rôle du VPN dans cette stratégie de protection

Un VPN d’entreprise n’est pas une solution de sécurité globale. C’est un outil de protection réseau qui a des cas d’usage précis.
Ce qu’un VPN professionnel protège réellement

1. Le chiffrement du trafic réseau

Scénario protégé : Un commercial connecte son ordinateur au Wi-Fi d’un hôtel pour accéder au CRM de l’entreprise.
⇒ Sans VPN, les données transitent en clair (ou avec un chiffrement faible). Un attaquant sur le même réseau Wi-Fi peut intercepter les informations.
⇒ Avec VPN, toutes les données passent dans un tunnel chiffré. Même si le Wi-Fi est malveillant, l’attaquant ne voit que du trafic chiffré illisible.
Protocoles de chiffrement courants : AES-256 (WireGuard®, OpenVPN), considéré comme très robuste.
Limite importante : Le VPN protège uniquement le trajet réseau. Si l’ordinateur est infecté par un keylogger ou un malware, le VPN ne protège rien.

2. L’accès contrôlé aux ressources internes

Scénario : Votre entreprise héberge un serveur de fichiers (NAS) ou une base de données interne. Vos collaborateurs doivent y accéder depuis l’extérieur.
Mauvaise pratique : Exposer le NAS directement sur internet avec un port ouvert. N’importe qui peut tenter de s’y connecter par brute force.
Avec VPN : Le NAS n’est accessible que via le tunnel VPN. Pas d’exposition publique, surface d’attaque réduite.
Avantage en entreprise : Vous pouvez définir qui accède à quoi. Par exemple, la comptabilité accède au serveur de fichiers, les développeurs accèdent au serveur GitLab, le marketing n’accède à rien.

3. Le masquage d’IP et la géolocalisation

Si votre entreprise travaille avec des clients dans des pays à surveillance forte, ou si vous devez accéder à des services bloqués localement, un VPN permet à vos collaborateurs d’apparaître depuis un autre pays.
Limite : Un VPN ne rend pas anonyme. 

Ce qu’un VPN ne fait PAS

Il ne protège pas contre le phishing
⇒ Si un employé clique sur un faux lien Office 365 et saisit ses identifiants, le VPN n’y change rien. L’attaquant récupère les credentials.
Il ne détecte pas les malwares
⇒ Un VPN n’est pas un antivirus. Si un fichier malveillant est téléchargé et exécuté, le VPN ne le bloque pas.
Il ne chiffre pas les données au repos
⇒ Le VPN chiffre en transit (pendant le trajet réseau). Une fois les données stockées sur le disque dur, elles sont chiffrées ou non selon la configuration locale. Si le PC est volé, le VPN ne protège rien.
Il ne gère pas les permissions applicatives
⇒ Si vous utilisez Google Workspace, le VPN ne contrôle pas qui peut voir quel fichier dans Drive. Ça, c’est la responsabilité des paramètres Google Workspace.
Il ne remplace pas une politique de sécurité
⇒ Un VPN sans MFA, sans procédure d’offboarding, sans audit régulier, c’est une passoire avec un tunnel chiffré.

VPN consumer vs VPN professionnel : les différences clés

Si vous envisagez un VPN pour votre entreprise, ne prenez pas un VPN grand public (NordVPN, ExpressVPN). Voici pourquoi :

Gestion centralisée

VPN consumer : chaque appareil doit être configuré manuellement, un par un
VPN business : provisioning automatique via annuaire d’entreprise (Google Workspace, Active Directory)

Contrôle d’accès granulaire

VPN consumer : tout ou rien (soit vous êtes connecté, soit non)
VPN business : vous définissez qui accède à quelle ressource (Alice accède au NAS, Bob accède à GitLab, Charlie à rien)

Révocation instantanée

VPN consumer : si quelqu’un part, il faut récupérer l’appareil pour désactiver l’accès
VPN business : vous désactivez le compte, l’accès est coupé immédiatement sur tous ses appareils

Logs et audit

VPN consumer : aucun log centralisé, vous ne savez pas qui s’est connecté quand
VPN business : logs centralisés (qui s’est connecté, depuis où, à quelle heure, à quelle ressource)

Exemples de VPN professionnels : NordLayer (environ 7 €/utilisateur/mois) ou encore Proton for Business (environ 8 €/utilisateur/mois).

Quand un VPN d’entreprise devient pertinent

OUI si :

  • Vos collaborateurs accèdent à des ressources internes depuis l’extérieur (serveurs, NAS, bases de données)
  • Vous avez des données sensibles qui ne doivent pas transiter en clair
  • Vous voulez centraliser le contrôle d’accès réseau

NON (ou secondaire) si :

  • Vous utilisez uniquement des outils cloud (Google Workspace, Salesforce, Notion) qui gèrent eux-mêmes l’authentification et le chiffrement
  • Vos employés n’accèdent à aucune ressource interne
  • Vous n’avez pas encore mis en place MFA, gestion des accès, et sensibilisation (ce sont les priorités)

Recommandation : Un VPN business devient pertinent à partir de 5-10 employés avec des accès à des ressources internes. En-dessous, investissez d’abord dans les fondations (MFA, password manager, sensibilisation).

Par où commencer : checklist des 3 premières actions

Si vous ne deviez faire que 3 choses cette semaine :

1. Activer la double authentification (MFA)
Sur Google Workspace ou Microsoft 365, pour tous les comptes. Temps estimé : 30 minutes. Coût : gratuit.
2. Faire un audit des accès
Listez tous les comptes actifs dans vos outils (Google, Slack, CRM, hébergeur). Désactivez ceux des personnes qui ne travaillent plus avec vous. Temps estimé : 1 heure.
3. Créer une procédure d’offboarding
Imprimez la checklist ci-dessus, collez-la quelque part. La prochaine fois que quelqu’un part, vous savez quoi faire. Temps estimé : 30 minutes.
Budget estimé pour une PME de 10-15 personnes :

  • MFA : inclus dans Google Workspace / Microsoft 365
  • Password manager : environ 50 €/mois (1Password Business, Bitwarden)
  • Sensibilisation : environ 30 €/mois (Caniphish) ou gratuit si vous faites vous-même
  • Chiffrement des disques : inclus (BitLocker/FileVault)
  • VPN professionnel (si pertinent) : environ 100 €/mois

Total : environ 180-230 €/mois
À comparer au coût moyen d’un incident de sécurité pour une PME : plusieurs milliers d’euros (amendes RGPD, perte d’exploitation, remédiation, impact réputationnel).

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.
Note de transparence :

Cet article n'est pas sponsorisé. Il traite simplement d'un sujet d'actualité pertinent dans le domaine de la protection des données.

Si vous décidez d’essayer un service via le lien fourni, l’équipe recevra une petite commission sans frais supplémentaires pour vous. Cette commission nous permet de continuer à fournir du contenu de qualité et à maintenir ce site indépendant sans bannières publicitaires intrusives, pour une lecture plus agréable sans suivi.

Soyez assuré que notre analyse et nos opinions sont objectifs et basées sur nos recherches et notre expérience dans le domaine de la cybersécurité. Nous sommes indépendants.

Comprendre la Neutralité du Net

Comprendre la Neutralité du Net

La neutralité du Net subit régulièrement des revers aux États-Unis : rien qu’en 2025, la cour d’appel fédérale a annulé les protections rétablies par l’administration Biden. En France, ce principe, qui empêche les FAI de créer des « voies rapides » payantes pour certains services, tient bon depuis 10 ans. Mais les nouvelles technologies (5G, IA génératives) redessinent les contours du débat.

Qu’est-ce que la neutralité du Net : Un véritable fondement

La neutralité du Net est le principe selon lequel aucune discrimination concernant les flux de données Internet ne peut être pratiquée. Les fournisseurs d’accès à Internet ont pour devoir de traiter de manière égale tout le trafic des internautes. On parle aussi de neutralité des réseaux ou d’Internet ouvert.

C’est la neutralité du Net qui garantit aux utilisateurs un accès libre aux sites de leur choix sans surfacturation de la part des FAI. Grâce à elle, les fournisseurs d’accès Internet ne peuvent pas bloquer, ralentir ou faire payer intentionnellement un contenu en ligne spécifique. Sans ce principe, les FAI pourraient donner la priorité à certains types de services en ligne ou ralentir, voir bloquer le trafic d’autres.

La neutralité du net expliquée en moins d’1 minute en vidéo

Petite mise au point à propos de la Neutralité du Net

La neutralité du Net ne signifie pas absence totale de régulation. Les FAI conservent le droit (et le devoir) de bloquer les sites illégaux ou dangereux (pédopornographie, terrorisme, etc.). Ces blocages se font sur décision judiciaire, pas à la discrétion de l’opérateur.

Important : les FAI n’ont aucun pouvoir sur les résultats de recherche. Ce sont Google, Bing, etc. qui décident de leur classement,
pas Orange ou Free.

Illustration : Qu'est-ce que la neutralité du net ?

A lire également : Etranglement de la bande passante par votre FAI, libérez votre internet quand votre connexion vous joue des tours.

Quel est le problème avec la neutralité du net ?

Les défenseurs de la Neutralité du Net sont nombreux, experts en informatique, militants, associations de consommateurs, organisations de défense des droits de l’homme… Tous, affirment que la neutralité du Net contribue à assurer la liberté d’échange d’informations ainsi qu’à promouvoir et stimuler l’innovation pour des nouveaux services en ligne. Si ce principe est si positif et apporte autant de valeur ajoutée à Internet, pourquoi le remettre en cause ?

Les opposants estiment que les exigences d’un tel principe augmentent considérablement les coûts pour maintenir un réseau de télécommunications performant, capable de traiter des flux de données toujours plus importants.

Certains opérateurs de différents pays se sont plaints que le trafic provenant de YouTube et d’autres sites appartenant à Google représentait une très grosse partie de leur flux total. Afin de réduire les coûts de surcharge, d’assurer la maintenance ainsi que le développement, Google verse parfois des indemnités compensatoires aux opérateurs dont le réseau est surchargé. Ce type d’accord est à la discrétion des opérateurs et des gros pourvoyeurs de contenu Internet.

En réalité, la neutralité du Net a commencé à être sévèrement remise en question partout dans le monde avec l’arrivée et le succès massif des plate-formes de streaming avec la crainte de voir arriver des tarifs d’abonnements Internet cloisonnés pour chaque type d’utilisation, réseaux sociaux, vidéos, jeux, etc…

Plus récemment, la 5G a relancé le débat avec une technologie appelée « network slicing » (découpage du réseau). Elle permet de créer des « tranches » avec des qualités de service différentes : ultra-faible latence pour chirurgie à distance, haute capacité pour streaming, etc.

Les opérateurs y voient une innovation légitime. Les défenseurs de la neutralité y voient un risque de « voies rapides » payantes déguisées. L’ARCEP surveille ces usages au cas par cas.

La Neutralité du Net en France

En France, c’est l’ARCEP (Autorité de Régulation des Communications Électroniques et des Postes) qui veille au respect de la neutralité depuis 2016, dans le cadre du règlement européen de 2015.
Logo A.R.C.E.P

Le cadre juridique de la Neutralité du Net est solide :

– Aucun FAI ne peut bloquer, ralentir ou faire payer l’accès à un contenu légal
– Les sanctions peuvent atteindre 3% du chiffre d’affaires de l’opérateur

Les outils de surveillance :

– L’application gratuite Wehe permet de détecter du throttling suspect
– Le service « J’alerte l’ARCEP » recueille les signalements citoyens
– L’ARCEP publie chaque année un rapport sur l’état d’Internet en France

Le nouveau défi : les IA génératives

En 2025, l’ARCEP a ouvert un chantier prospectif sur ChatGPT, Perplexity et autres. Ces outils, en structurant les résultats affichés, pourraient créer une nouvelle forme de discrimination : non plus au niveau du réseau, mais au niveau de l’accès à l’information. La neutralité technique tient bon. La neutralité informationnelle ? C’est le prochain combat.

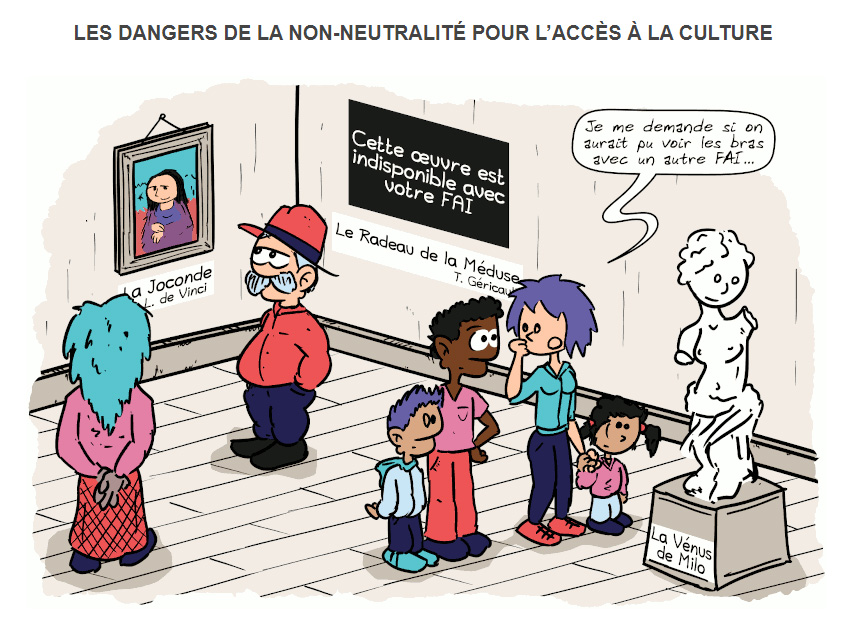
Illustration : danger de la non neutralite du net pour la culture

Illustration tirée du blog Brisebouille – Ce travail a été réalisé dans le cadre de la publication d’un rapport de l’Arcep sur la neutralité du net. (page 73, 74 et 75)

Les solutions envisagées : entre technique et économie

La question des coûts de maintenance du réseau face à l’explosion du trafic est réelle. Les opérateurs doivent investir massivement pour absorber la croissance des usages (streaming 4K, cloud gaming, visioconférence).

Plusieurs pistes sont débattues :

Modernisation de l’infrastructure

Le déploiement de la fibre optique et de la 5G améliore les capacités, mais l’augmentation du nombre d’internautes connectés en permanence compense largement ces gains. La 5G, malgré ses promesses de vitesse, soulève d’ailleurs de nouvelles questions avec le « network slicing » (découpage du réseau en tranches virtuelles avec des qualités de service différenciées). Les opérateurs y voient une innovation légitime pour des usages critiques (chirurgie à distance, véhicules autonomes). Les défenseurs de la neutralité y voient un risque de « voies rapides » payantes déguisées.

Accords directs opérateurs-plateformes

Certains géants comme Google ou Netflix négocient des accords avec les FAI dont ils saturent les réseaux, versant parfois des compensations pour la maintenance. Ces arrangements restent à la discrétion des parties et ne remettent pas en cause le principe de neutralité tant qu’ils ne créent pas de discrimination pour l’utilisateur final. 

La neutralité du Net est un principe fondateur, pas une option marketing.

Il ne faut pas confondre neutralité et uniformité des offres : qu’un opérateur propose 100 Mb/s ou 1 Gb/s, c’est légitime. Ce qui ne l’est pas, c’est de réserver certaines vitesses à certains contenus pour des raisons commerciales.

En France, le cadre tient bon. Mais les nouvelles technologies redessinent les contours du débat : le network slicing de la 5G, les IA génératives qui structurent l’information, les services cloud qui concentrent les flux.

En pratique :
– Si vous soupçonnez du throttling, testez avec l’app Wehe
– Si vous constatez une anomalie, signalez sur « J’alerte l’ARCEP »
– Un VPN sans log peut contourner certaines limitations, mais ne résout pas le problème systémique

La vigilance reste de mise, sans paranoïa.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.