VPN et FAI : que peut voir votre fournisseur d’accès ?

VPN et FAI : que peut voir votre fournisseur d’accès ?

Mise à jour du 31 octobre 2026 : « un VPN me protège-t-il de la taxe au gigaoctet ? »

L’Assemblée nationale vient d’adopter, par 11 voix contre 10 et contre l’avis du gouvernement, l’amendement n° I-1358 au projet de loi de finances pour 2027, qui crée une taxe de 5,5 centimes par gigaoctet sur les volumes de données relevés par les FAI. Le Sénat doit encore se prononcer ; rien n’est en vigueur.

La réponse courte : non. Cette taxe serait facturée aux éditeurs de contenu (plateformes vidéo, jeux, cloud) et, comme toute taxe au volume, se retrouverait vraisemblablement dans le prix de vos abonnements ou dans la qualité de diffusion. Un VPN ne change rien à cela : il ne réduit pas les gigaoctets que votre FAI compte, il masque seulement leur origine, qui apparaît comme un serveur VPN. Si le texte s’appliquait tel quel, c’est même le fournisseur VPN qui serait considéré comme l’émetteur.

Nous mettrons cet encadré à jour après le vote du Sénat.

Les FAI ont toujours eu accès à une partie de votre trafic Internet, c’est structurel. Votre box est leur équipement : ils voient les sites que vous consultez, le temps que vous y passez, le type d’appareil utilisé, et bien d’autres métadonnées.
Ce que les FAI peuvent réellement observer a cependant évolué en 2025-2026, notamment avec l’arrivée de protocoles furtifs capables de masquer jusqu’à l’existence même d’une connexion VPN. Nous avons mis cet article à jour pour refléter ces changements.
Voici ce que votre fournisseur d’accès à Internet peut, ou ne peut pas, voir lorsque vous utilisez un VPN aujourd’hui.

Les FAI peuvent-ils voir que vous utilisez un VPN ?

En règle générale, oui.

Un fournisseur d’accès à Internet reconnaît les caractéristiques de votre trafic, comme le protocole de chiffrement utilisé ou l’adresse IP d’un serveur VPN.

L’arrivée de protocoles dits “furtifs” (Stealth de Proton VPN ou encore NordWhisper chez NordVPN) change la donne : ils masquent le trafic VPN en le faisant passer pour du trafic HTTPS classique. Dans ce cas, même votre FAI ne peut plus dire avec certitude que vous êtes derrière un VPN.

Quoi qu’il en soit, le contenu de vos activités (sites visités, vidéos regardées, données échangées) reste chiffré et illisible.
Illustration : installer un VPN sur son ordinateur

Que voit votre FAI lorsque vous utilisez un VPN ?

Pour faire simple, pas grand-chose.

La seule chose que les FAI peuvent voir est l’information sur le serveur VPN par lequel vous faites transiter votre connection Internet. Il vous sert d’intermédiaire. Voici un tableau récapitulatif de la façon dont les informations apparaissent aux FAI avec et sans VPN :

Sans VPN Avec VPN
Téléchargements Site de téléchargement + taille du fichier téléchargé L’ensemble est caché
Temps passé sur une page Internet Horodatage complet de chaque URL Caché
Historique de navigation Toutes les URLs L’ensemble est caché
Heures de connexion Horodatage complet, par destination Horodatage complet, mais une seule destination visible : le serveur VPN
Votre localisation Tracée par l’adresse IP Uniquement l’adresse IP du serveur VPN
Consommation de données et de bande passante Volume total, ventilé par site/service Volume total visible, non attribuable à un site ou service
Torrent Votre adresse IP Cachée
Service de streaming Quel service et le temps passé dessus Caché
Port de connexion Information complète sur le port Uniquement le serveur VPN


Pour en savoir plus : Quels sont les inconvénients des VPN ?

Pourquoi un fournisseur d’accès à Internet voit-il toujours certaines informations ?

L’Internet fonctionne en envoyant du trafic d’un serveur à un autre. Pour vous connecter, vous devez avoir un serveur comme point de départ. Il est inévitable que votre FAI voit ce saut vers le serveur VPN.

Toutefois, chaque serveur VPN est utilisé par un grand nombre d’utilisateurs (plusieurs centaines), de sorte que les informations sur le serveur sont connues de tous et ne fournissent aucune indication aux FAI permettant de faire le lien en vous et ce que vous faites en ligne.

Bien choisir son VPN pour cacher votre activité à votre FAI

Lorsque votre trafic est chiffré, seuls l’expéditeur et le destinataire disposent des clés pour en déverrouiller le contenu, pour tout autre observateur, ces données sont illisibles. Les meilleurs VPN s’appuient sur le chiffrement AES-256, considéré aujourd’hui comme la norme de référence pour la protection des données en transit.
Au-delà du chiffrement, un bon service VPN minimise les failles potentielles en matière de confidentialité. En cas de coupure de connexion, le kill switch est une fonction essentielle : elle bloque automatiquement tout trafic non chiffré pour éviter toute exposition accidentelle à votre FAI.

Pour conclure

Sans VPN, votre FAI dispose d’une vue complète sur votre activité en ligne : sites visités, horodatage, volume de données, type de trafic. Un VPN chiffré réduit cette exposition à sa portion la plus réduite, l’adresse IP du serveur VPN, partagée par des centaines d’utilisateurs simultanés, sans lien possible avec vous.
La protection de la vie privée numérique ne concerne pas uniquement ceux qui pourraient avoir quelque chose à cacher. C’est une question de principe : personne ne devrait avoir à justifier le fait de ne pas vouloir être surveillé dans ses activités quotidiennes en ligne.
Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.
7 boîtes mail sécurisées à connaître : Ne confiez plus vos e-mails à n’importe qui

7 boîtes mail sécurisées à connaître : Ne confiez plus vos e-mails à n’importe qui

Vous cherchez une boîte mail sécurisée parce que votre adresse actuelle contient bien plus que des messages. Factures, codes, documents, comptes en ligne : elle donne accès à une grande partie de votre vie numérique. Sécuriser ses emails n’est plus une option, c’est un réflexe indispensable pour garder le contrôle sur sa vie privée numérique.

Les 7 boites mails sécurisée que nous avons retenues

  1. Proton Mail : la boîte mail sécurisée gratuite la plus simple à adopter
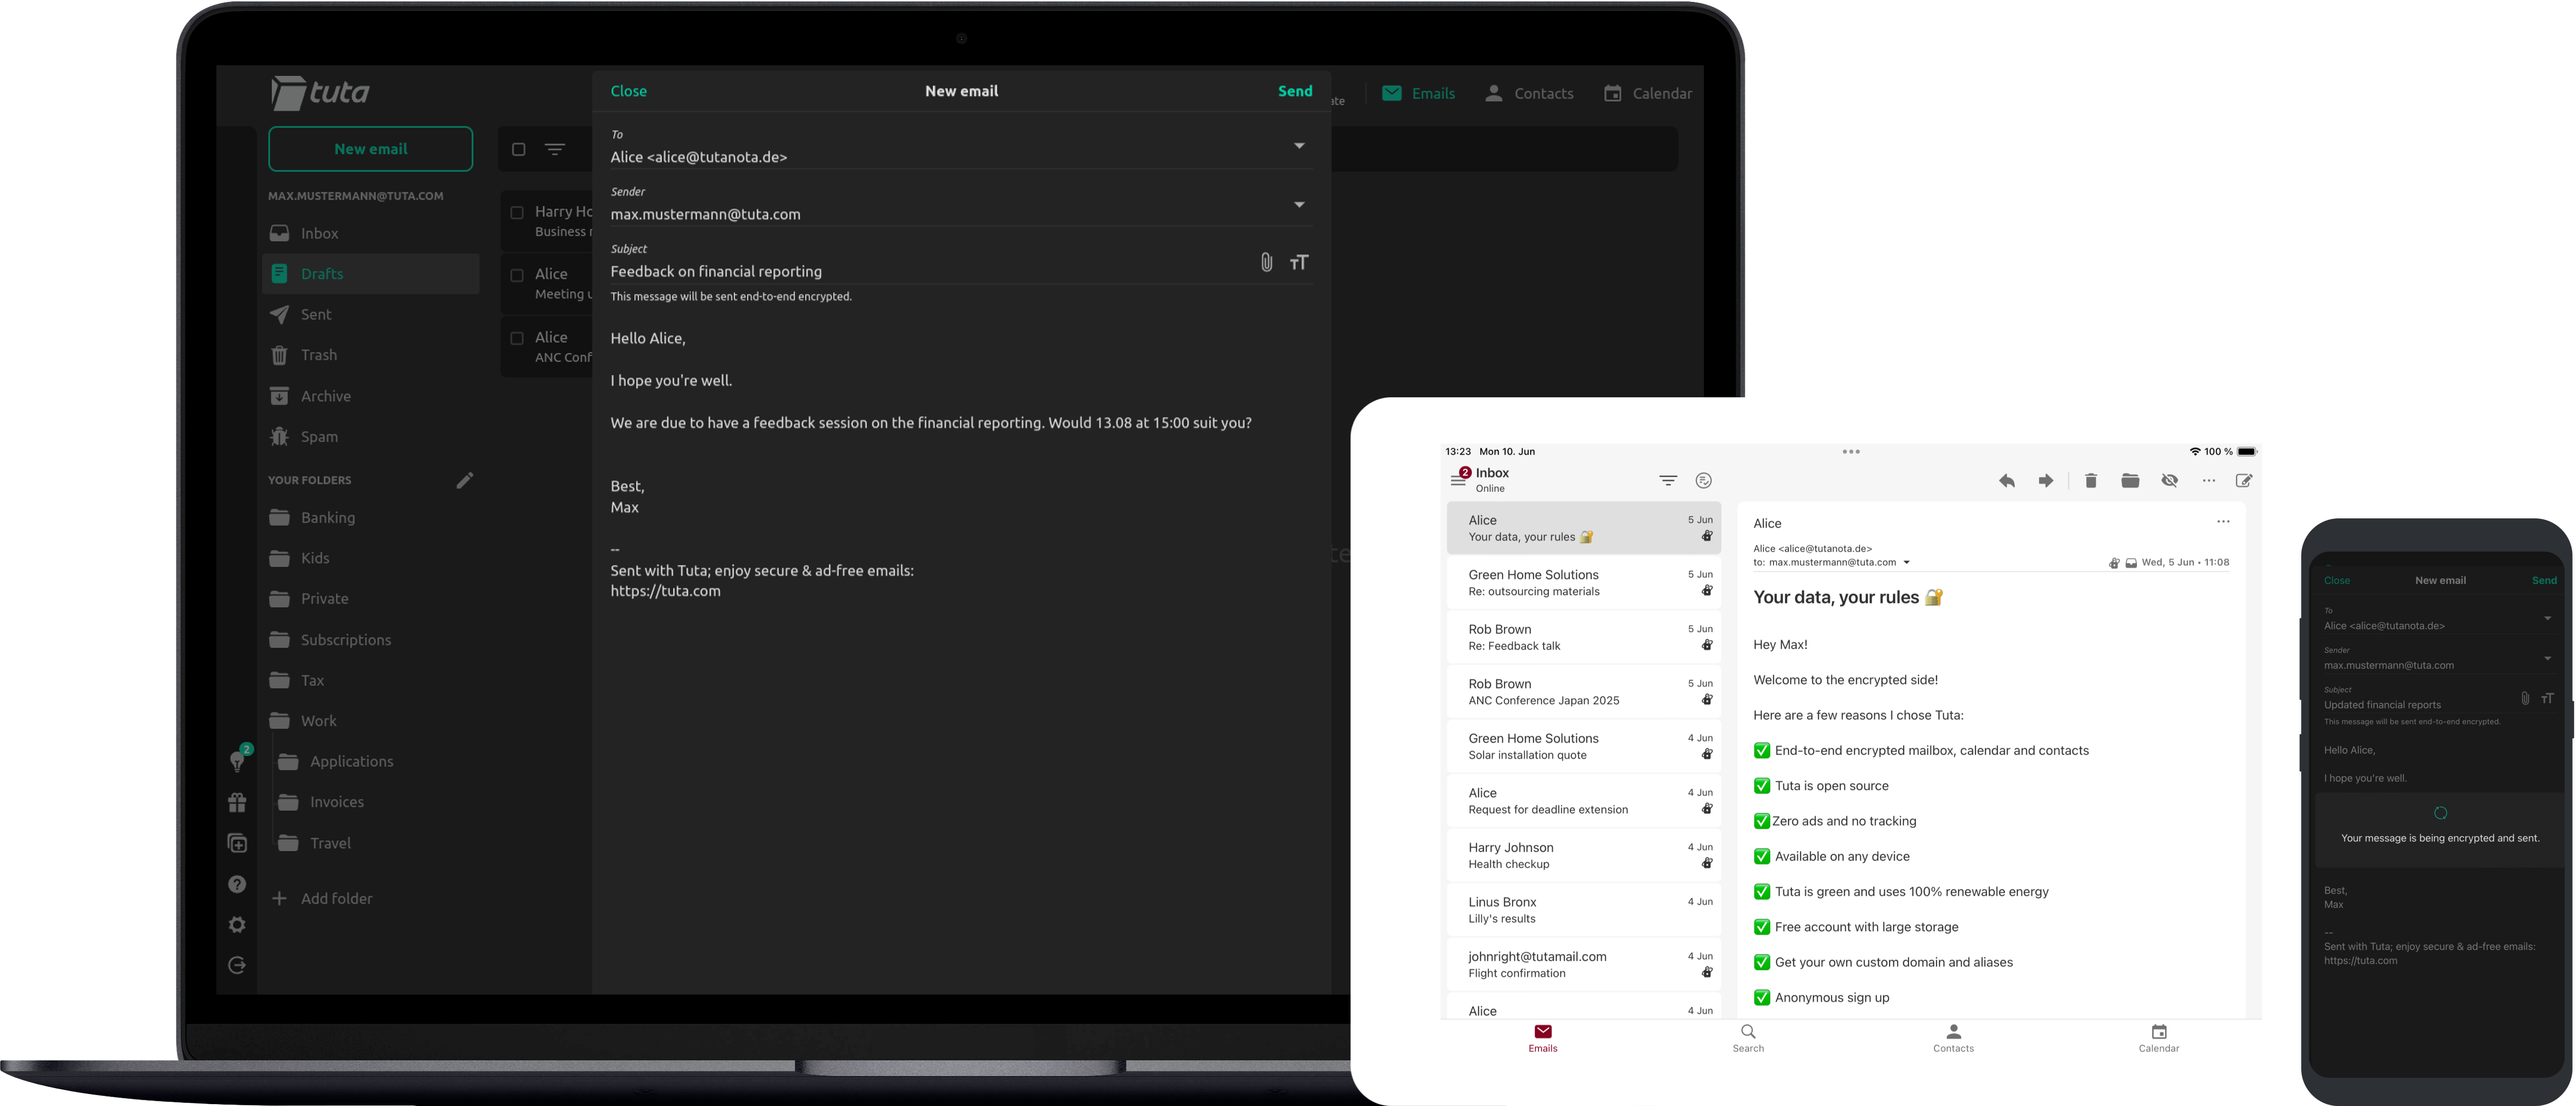
  2. Tuta Mail : la messagerie chiffrée pour une confidentialité renforcée
  3. Posteo : la boîte mail privée, sobre et éco-responsable
  4. Infomaniak Mail : une boîte mail suisse, sans publicité, généreuse en stockage
  5. Mailfence : une alternative pour une adresse mail sécurisée
  6. Mailbox : une messagerie privée avec outils collaboratifs
  7. Thexyz : un service de messagerie sécurisé et performant intégré avec Outlook

Accepterions-nous qu’un inconnu ouvre et lise notre courrier postal ? Certainement pas. Alors pourquoi tolérerions-nous ce type d’intrusion dans nos boites mails ?

Les grands services comme Gmail, Outlook ou Orange protègent les connexions et les messages contre de nombreuses menaces courantes, notamment grâce au chiffrement TLS lors du transport. Cela ne signifie toutefois pas que tous les e-mails bénéficient par défaut d’un chiffrement de bout en bout : selon le fournisseur, le type de compte et la configuration utilisée, le contenu peut rester techniquement accessible au service qui héberge la messagerie. Et si vous envisagiez d’autres alternatives ? Des applications de mail chiffrées, sécurisées et respectueuses de notre vie privée existent. Découvrez les meilleures fournisseurs de boites mails sécurisées privées.

Qu’est-ce qu’une boite mail sécurisée ?

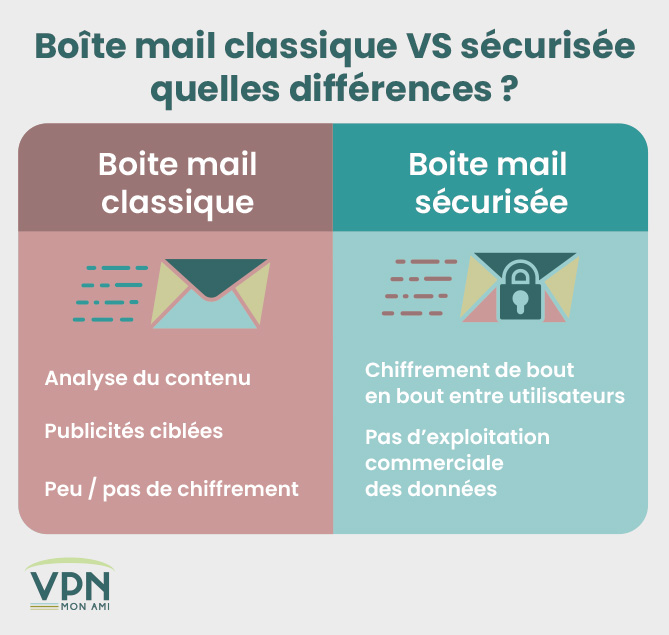
Une boite mail sécurisée repose sur un service d’e-mail chiffré qui permet à son utilisateur de chiffrer sa correspondance pour que personne, en dehors du destinataire, ne puisse le lire y compris le fournisseur du service. Précisons que les termes cryptage et crypté sont incorrects, il convient d’utiliser le terme mail chiffré.

Illustration : boite mail securisée vs classique : quelles différences ?

Comparatif des boîtes mail sécurisées

Comparatif des services d’e-mail les plus sûres et respectueux de la vie privée avec chiffrement, juridictions et tarifs.

Comparatif des boîtes mail sécurisées : fonctionnalités, juridictions, open source et tarifs
Service Pays / Juridiction Chiffrement E2EE Open Source Offre gratuite Offre payante (entrée) Particularité notable
Proton Mail Suisse Oui (mails, contacts, calendrier) Oui 1 Go 3,99 €/mois Suite complète (Drive, Calendar), +100 M d’utilisateurs
Tuta Mail Allemagne Oui (mails, contacts, calendrier, objet chiffré, IP supprimée) Oui 1 Go 3 €/mois Chiffrement par défaut, vie privée maximale
Mailfence Belgique Oui (OpenPGP : mails & contacts) Non 500 Mo 2,50 €/mois Suite collaborative (calendrier, docs, chat)
Posteo Allemagne Oui (mails, contacts, calendrier) Partiel Non 1 €/mois (1 Go) Éthique & écolo, paiement anonyme possible
Mailbox.org Allemagne Oui (mails, contacts, calendrier) Oui Essai 2 Go 1 €/mois Suite collaborative complète
Infomaniak Mail Suisse Oui (chiffrement en 1 clic, ECC et OpenPGP) Non Oui Dès 1,50 €/mois Messagerie suisse sans publicité, kSuite, contacts, calendriers et domaine personnalisé
StartMail Pays-Bas Oui (OpenPGP, mails) Non Essai 7 jours 4,95 €/mois Pas de gratuit, alias illimités, confidentialité forte
Thexyz Canada Oui (mails) Non Non 2,95 $/mois Intégrable avec Outlook, orienté pro

Questions fréquentes sur les boîtes mail sécurisées

Quelle est la boîte mail gratuite la plus sécurisée en 2026 ?

Proton Mail et Tuta Mail dominent actuellement le marché des boites mails sécurisées gratuites.

Proton Mail, basé en Suisse, offre un chiffrement de bout en bout complet sur emails, contacts et calendriers. Sa juridiction, son code open source régulièrement audité par des cabinets indépendants, et sa transparence en font une référence. Le service est utilisé par plus de 100 millions de personnes.

Tuta Mail (Allemagne) va plus loin en chiffrant également les objets des emails et en supprimant automatiquement votre adresse IP lors de l’envoi. Son chiffrement quantique-résistant (protocole TutaCrypt) le positionne comme la solution la plus avancée techniquement pour protéger contre les menaces futures.

C'est quoi le chiffrement de bout en bout (E2EE) ?

Le chiffrement de bout en bout (E2EE, end-to-end encryption) signifie que vos messages sont chiffrés sur votre appareil et ne peuvent être déchiffrés que par le destinataire final. Personne d’autre ne peut les lire en transit, pas même le fournisseur du service.

Sans E2EE (Gmail, Outlook, Orange) : Le fournisseur détient les clés de chiffrement. Il peut techniquement lire vos emails pour ciblage publicitaire, analyse de contenu, conformité légale, ou sous contrainte gouvernementale. Google a cessé de scanner les emails pour la publicité en 2017, mais analyse toujours le contenu pour ses fonctionnalités (réponse intelligente, détection spam).

Avec E2EE (Proton Mail, Tuta Mail) : Les clés de chiffrement sont générées et stockées uniquement sur vos appareils. Le fournisseur ne voit que des données chiffrées illisibles. Le contenu de vos messages reste inaccessible, même sous ordonnance judiciaire.

Limite importante : L’E2EE protège le contenu des messages et les pièces jointes, mais pas les métadonnées (expéditeur, destinataire, horodatage, adresse IP). En septembre 2021, Proton Mail a été contraint par la justice suisse de logger l’adresse IP d’un utilisateur suite à une demande légale via Europol. Bien que le contenu des emails soit resté chiffré, cette affaire a rappelé qu’aucun service ne peut garantir l’anonymat absolu face à des ordonnances judiciaires ciblées. Tuta Mail supprime automatiquement les adresses IP pour limiter ce risque.


Comment passer de Gmail à une boîte mail sécurisée ?

La migration vers une messagerie sécurisée est plus simple qu’on ne le pense. La plupart des services proposent des outils dédiés pour faciliter la transition. Étape 1 – Transférer vos emails : Proton Mail propose Easy Switch, un outil qui importe automatiquement vos messages, contacts et calendriers depuis Gmail, Outlook ou Yahoo. Tuta Mail et Posteo offrent des guides détaillés pour la migration via IMAP. Comptez 30 minutes à 2 heures selon le volume de données. Étape 2 – Période de transition : Gardez votre ancien compte actif pendant 3 à 6 mois. Configurez une redirection automatique vers votre nouvelle adresse pendant que vous mettez à jour vos contacts et comptes en ligne progressivement. Proton Mail permet de répondre depuis votre ancienne adresse via Bridge (compte payant). Étape 3 – Mise à jour des services : Changez votre adresse email sur vos comptes prioritaires (banque, administration, réseaux sociaux). Utilisez un gestionnaire de mots de passe comme Bitwarden pour retrouver tous les comptes liés à votre ancien email. Astuce : Créez une adresse de transition (alias) chez Proton Mail pour tester le service gratuitement avant de migrer complètement. Vous pourrez toujours passer à l’offre payante si vos besoins sont importants.

Quels sont les critères essentiels pour choisir une boîte mail sécurisée ?

Six critères techniques doivent guider votre choix pour garantir une protection optimale de vos communications électroniques.

1. Chiffrement de bout en bout (E2EE) : Privilégiez les services où seuls vous et le destinataire pouvez lire les messages. Proton Mail et Tuta Mail offrent cette protection par défaut sur emails, contacts et calendriers. Méfiez-vous des services qui proposent l’E2EE en « option » : cela signifie que par défaut, vos emails ne sont pas protégés.

2. Juridiction des serveurs : L’emplacement géographique des serveurs détermine quelles lois s’appliquent à vos données. Privilégiez la Suisse (hors alliances de surveillance) ou l’Allemagne (protections constitutionnelles fortes). Évitez les États-Unis (CLOUD Act, Patriot Act) et le Royaume-Uni (Investigatory Powers Act) si vous recherchez une confidentialité maximale.

3. Code open source et audits : Un code auditable publiquement garantit l’absence de portes dérobées. Proton Mail, Tuta Mail et Posteo sont open source. Méfiez-vous des services propriétaires qui refusent l’audit public de leur code ou ne publient jamais de rapports de sécurité indépendants.

4. Protection des métadonnées : Le contenu chiffré ne suffit pas. Les métadonnées (expéditeur, destinataire, horodatage, adresse IP) révèlent beaucoup sur vos communications. Tuta Mail supprime automatiquement l’adresse IP de l’expéditeur. Posteo anonymise également les métadonnées. Proton Mail conserve certaines métadonnées mais ne peut pas les relier à votre identité si vous payez anonymement.

5. Authentification à deux facteurs (2FA) : Vérifiez la présence de 2FA via application (Aegis, 2FAS, Bitwarden) plutôt que par SMS, qui reste vulnérable aux interceptions (attaques SIM swap). Les clés de sécurité physiques (YubiKey, Titan) offrent le niveau de protection maximal.

6. Compatibilité IMAP/SMTP : Si vous souhaitez utiliser un client email comme Thunderbird ou Outlook, vérifiez le support de ces protocoles. Posteo, Mailbox.org et Mailfence les supportent. Tuta Mail ne les supporte pas (chiffrement propriétaire) : vous devrez utiliser uniquement leurs applications.

Proton Mail : la valeur sûre en matière de transparence et de confidentialité

Illustration : Proton Mail la meilleure boite mail sécurisée

ProtonMail : La boîte mail sécurisée et Open Source qui protège vos données

Créée en 2013 par des chercheurs du CERN, Proton Mail est une messagerie suisse qui garantit un chiffrement de bout en bout. Vos messages sont sécurisés automatiquement par une clé de chiffrement stockée directement sur votre appareil. ProtonMail coche ainsi toutes les cases pour une messagerie privée et sûre.

Mais Proton ne s’arrête pas là. En plus de ses emails chiffrés, le service inclut Proton Calendar et Proton Drive, tous deux protégés par un chiffrement. Avec Proton Calendar, vos événements sont visibles uniquement par vous, et Proton Drive sécurise vos fichiers en ligne, sans compromis sur votre confidentialité.

Initialement accessible sur navigateur, Android, iOS, désormais ProtonMail dispose des applications de bureau pour Windows, macOS et une version bêta pour Linux. Ces nouveautés sont accessibles à tous, que vous utilisiez un plan gratuit ou Premium.

De plus, avec l’outil Easy Switch, la transition depuis Gmail ou Orange est simplifiée. Vous pouvez importer en quelques clics vos emails, contacts et calendriers vers ProtonMail.
Illustration : mail sécurisée Proton Mail

Une offre pour tous les besoins

  • Gratuit : 1 Go de stockage, 150 emails chiffrés par jour, et une adresse mail sécurisée unique. Idéal pour un usage personnel ou pour tester le service.
  • Premium : Jusqu’à 15 Go de stockage, 10 adresses personnalisées, un nombre illimité de messages par jour, et la prise en charge d’un domaine personnalisé. Parfait pour les utilisateurs exigeants.
  • Pro (Entreprises) : Espace de stockage flexible selon les besoins, plusieurs domaines personnalisés, outils de collaboration sécurisés (Proton Calendar et Proton Drive intégrés), et gestion centralisée des utilisateurs. Idéal pour les PME souhaitant renforcer la confidentialité de leurs communications.

Pourquoi choisir ProtonMail ?

Proton Mail célèbre cette année ses 11 ans d’engagement en faveur d’une messagerie privée et chiffrée. Le service reste fidèle à sa mission : faire de la confidentialité en ligne une norme accessible à tous.

Avec plus de 100 millions d’utilisateurs dans le monde, Proton Mail s’est imposé comme l’une des meilleures alternatives aux géants comme Gmail. Son code est open source, son hébergement se fait en Suisse hors des juridictions intrusives et l’interface reste claire, efficace, et sans publicité (même en version gratuite).

Tuta Mail : Découvrez les atouts de cette boîte mail sécurisée.

Illustration : Nouveau Logo tuta

Tuta (ex-Tutanota) : La boite mail alternative

Tuta, anciennement connue sous le nom de Tutanota, est souvent citée comme une alternative sérieuse à ProtonMail. Basée en Allemagne, cette boîte mail sécurisée se distingue par un chiffrement étendu des emails, des contacts et des calendriers. Contrairement à de nombreux fournisseurs, Tuta n’utilise pas OpenPGP mais son propre protocole cryptographique. Depuis mars 2026, TutaCrypt est déployé sur l’ensemble des comptes Tuta. Ce protocole hybride associe cryptographie classique et mécanismes post-quantiques afin de mieux protéger les données contre le scénario dit « harvest now, decrypt later », dans lequel des données chiffrées aujourd’hui seraient conservées dans l’espoir de pouvoir être déchiffrées à l’avenir. Tuta ne prend toujours pas en charge les protocoles IMAP, POP ou SMTP classiques, car leur fonctionnement est difficilement compatible avec son modèle de chiffrement de bout en bout. Il est toutefois désormais possible d’utiliser Tuta depuis Thunderbird grâce à des modules complémentaires dédiés, sans pour autant transformer Tuta en compte IMAP classique.

Pourquoi choisir Tuta ?

  • Confidentialité renforcée : Pas de publicité ciblée ni de modèle économique reposant sur l’exploitation du contenu des emails. Tuta indique également supprimer les adresses IP des emails envoyés.
  • Sécurité renforcée : Chiffrement de bout en bout pour une grande partie des données de la boîte mail et authentification à deux facteurs. TutaCrypt ajoute désormais une couche de cryptographie post-quantique à l’architecture du service.
  • Open Source et éthique : Les applications sont open source et Tuta est notamment disponible sur F-Droid pour les utilisateurs souhaitant éviter les boutiques d’applications classiques.
Illustration : Atout de tutanota, la boite mail sécurisée

Quelles sont les limitations ?

Si Tuta offre une bonne protection, certaines contraintes peuvent être frustrantes pour certains utilisateurs :
  • Pas d’IMAP, POP ou SMTP classique : Tuta ne peut pas être configuré comme une boîte mail standard dans n’importe quel client de messagerie. Thunderbird constitue désormais une exception partielle grâce aux modules complémentaires proposés par Tuta.
  • Restrictions d’utilisation : En raison d’abus passés et des mécanismes anti-spam de certains services, une adresse Tuta peut parfois être refusée lors d’une inscription sur certaines plateformes.
  • Écosystème spécifique : Le choix d’une architecture propriétaire permet à Tuta de contrôler davantage son modèle de chiffrement, mais rend le service moins interopérable que les fournisseurs basés sur des standards comme OpenPGP et IMAP.

Une version gratuite et des offres payantes

Tuta propose une version de sa boite mail sécurisée gratuite en français, destinée aux particuliers souhaitant limiter l’exposition de leurs communications. Les versions payantes ajoutent notamment davantage de stockage, des domaines personnalisés et des fonctionnalités supplémentaires pour les particuliers et les entreprises.

Tuta, une alternative intéressante mais pas pour tout le monde

Tuta s’adresse aux utilisateurs recherchant une messagerie fortement orientée vers le chiffrement et la confidentialité. Son passage à TutaCrypt renforce encore cette approche en ajoutant une protection post-quantique à son architecture. En contrepartie, l’absence d’IMAP, POP et SMTP classiques limite toujours son intégration avec l’écosystème traditionnel des clients de messagerie. Tuta constitue donc une option particulièrement intéressante pour ceux qui privilégient le modèle de sécurité du service plutôt que l’interopérabilité maximale. Illustration : Nouvelle interface Tuta

Interface de Tuta (ex tutanota)

  Tutanota a réalisé un rebranding complet pour devenir Tuta, avec une refonte de son identité visuelle et de son interface. Depuis, le service a également poursuivi son évolution technique, notamment avec le déploiement de TutaCrypt et l’ajout de nouvelles possibilités d’intégration comme les modules complémentaires pour Thunderbird.

Posteo : La boîte mail chiffrée, sécurisée et éco-responsable

illustration : Logo posteo

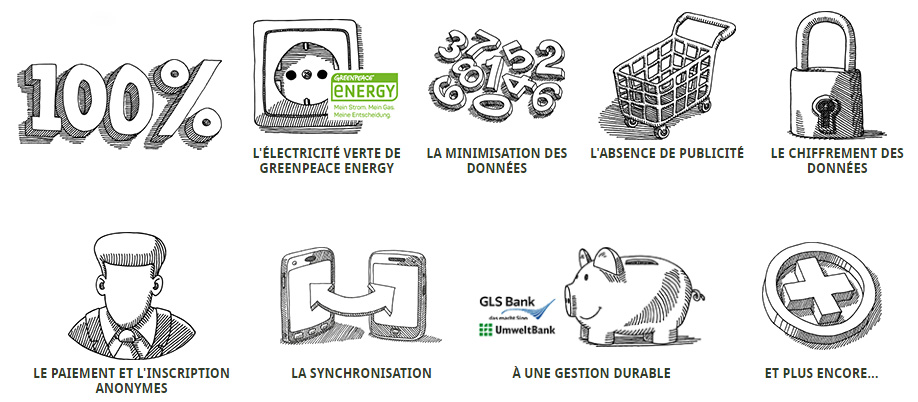
Fondé et lancé en Allemagne en 2009, Posteo est un fournisseur de mail chiffré dont l’infrastructure informatique repose uniquement sur des logiciels Open Source. Posteo utilise de l’énergie fournie par Greenpeace Energy.  Ce service de mail sécurisé sans publicité propose des comptes pour les particuliers et entreprises pour 1 € par mois. La création du compte ainsi que le paiement peuvent être faits de façon confidentielle car les données relatives au paiement sont séparées des données du compte.

Posteo utilise le chiffrement OpenPGP et de nombreuses couches supplémentaires pour assurer un niveau de sécurité et de confidentialité élevée. Posteo prend également en charge le protocole IMAP, ce qui signifie que vous pourrez accéder à votre courrier électronique sur n’importe quel appareil.

Posteo protège vos e-mails à chaque étape, que ce soit lors de leur envoi, réception ou stockage. De plus, grâce à une fonction de double authentification, votre boîte mail bénéficie d’une protection supplémentaire.

En termes d’accessibilité, Posteo est compatible avec tous les appareils, ce qui signifie que vous pouvez consulter vos mails sécurisés où que vous soyez.

Les en-têtes, le corps du texte, les métadonnées, les pièces jointes, les contacts et même les rendez-vous de votre calendrier sont tous chiffrés et stockés sur des serveurs en Allemagne. A la manière de certains VPN sans log, l’entreprise supprime l’adresse IP de ses utilisateurs et ne conserve aucun journaux.

illustration : philosophie de Posteo

Posteo propose également un service de migration gratuit qui transfère vos boîtes mail actuelles de manière chiffrée directement vers Posteo. Ce service de migration comprend la transmission chiffrée garantie de vos données, et n’implique aucun fournisseurs tiers lors de la transmission des données​​.

Le seul inconvénient de Posteo est que ce fournisseur ne propose pas de domaines personnalisés et qu’il ne dispose pas de dossier de courrier indésirable. Les courriels suspects sont soit rejetés, soit envoyés directement dans votre boîte de réception.

En résumé, Posteo est un fournisseur d’e-mail vert dont le modèle économique est 100% payant, sûr, simple et sans publicité qui priorise la confidentialité et la sécurité des utilisateurs tout en offrant un service de qualité à un prix abordable.

Infomaniak Mail, une alternative suisse pour une messagerie sécurisée

Infomaniak Mail

Infomaniak Mail est un service de messagerie suisse proposé par Infomaniak, un acteur indépendant bien implanté dans l’hébergement, le cloud et les outils collaboratifs. Sa proposition est claire : offrir une boîte mail fiable, hébergée en Suisse, sans publicité, avec des contacts, calendriers, applications mobiles et une intégration possible avec kDrive et la kSuite. Infomaniak met aussi en avant la migration gratuite des anciennes adresses mail, ce qui en fait une option intéressante pour quitter une messagerie classique sans repartir de zéro.

Le service propose un chiffrement des e-mails en un clic, basé sur ECC et OpenPGP, afin de protéger certains messages sensibles contre l’interception. Infomaniak communique sur la sauvegarde dans deux datacenters, la protection contre les virus, les spams et les tentatives d’usurpation via SPF, DKIM et DMARC.

Infomaniak Mail n’est toutefois pas à présenter comme la boîte mail la plus radicale du marché en matière de chiffrement de bout en bout. Son intérêt principal est ailleurs : c’est une solution sérieuse, pratique et rassurante pour celles et ceux qui veulent une adresse mail plus privée, plus européenne, sans publicité et plus complète qu’une simple boîte gratuite grand public.

Mailfence, une alternative à Gmail pour une messagerie sécurisée

illustration : logo mail fence

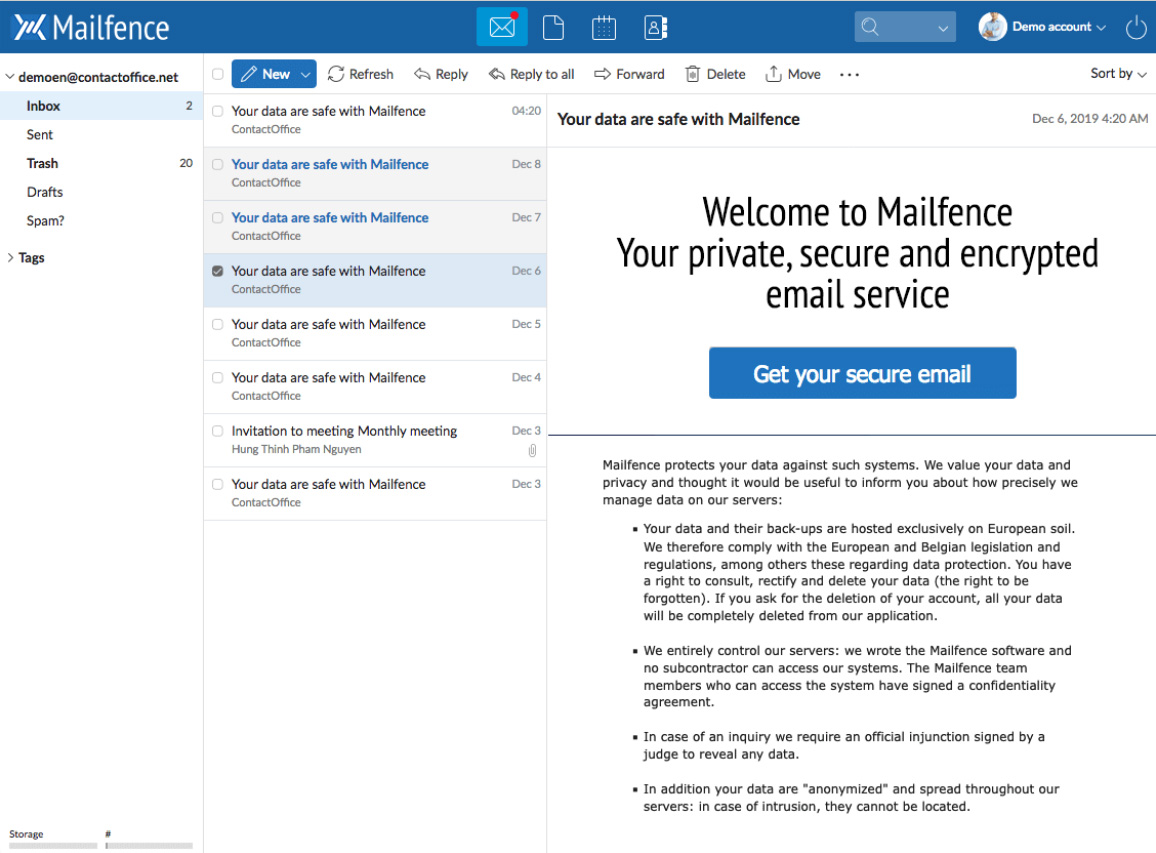
Lancé en 2013, Mailfrence est un fournisseur privé de messagerie électronique sécurisé belge. Mailfence est un fournisseur de messagerie électronique qui a fait de gros efforts pour assurer la confidentialité et la sécurité des utilisateurs. Il offre un chiffrement OpenPGP et dispose d’options telles que le calendrier, la gestion des groupes de contacts, une messagerie instantanée et le partage de documents. Il permet également de faire migrer votre domaine.

Leur système de chiffrement est géré par le navigateur de l’utilisateur, ce qui signifie que personne, y compris Mailfence lui-même, ne peut lire vos emails en cours de route.

Mailfence permet aux utilisateurs d’envoyer des messages chiffrés à des destinataires qui ne supportent pas OpenPGP. Il utilise un chiffrement symétrique pour dériver une clé de cryptage/décryptage à partir du mot de passe que vous avez défini pour votre message sécurisé. Vous pouvez même fixer une date d’expiration avant de l’envoyer.

Mailfence offre une suite intégrée d’outils comprenant un accès Web, POPS, IMAPS, SMTPS, et mobile, ainsi qu’un calendrier, un espace de stockage de documents, et une gestion des groupes pour partager vos données en toute sécurité.


Illustration : Interface de Mailfence, la boite mail sécuriséeInterface de Mailfence

Ce service de mail sécurisé est disponible gratuitement, mais des abonnements payants offrent plus de fonctionnalités et d’espace de stockage. Ces plans payants commencent à 3,50 € par mois et vont jusqu’à 29,00 € par mois pour le plan le plus avancé.

Même si ce fournisseur d’e-mails chiffrés propose des fonctionnalités uniques, il enregistre les adresses IP, les identifiants de message, les adresses de l’expéditeur et du destinataire, les sujets, les versions de navigateur, les pays et les horodatages. Contrairement à d’autres fournisseurs privés de messagerie électronique, son code n’est pas non plus Open-Source.
Mailfence est une bonne alternative à des fournisseurs de messagerie plus traditionnels tels que Gmail ou Orange. Il offre un niveau de sécurité et de confidentialité plus élevé que de nombreux fournisseurs de messagerie grand public.

Mailbox : Pour une communication électronique privée et sécurisée

Illustration : mailbox logo

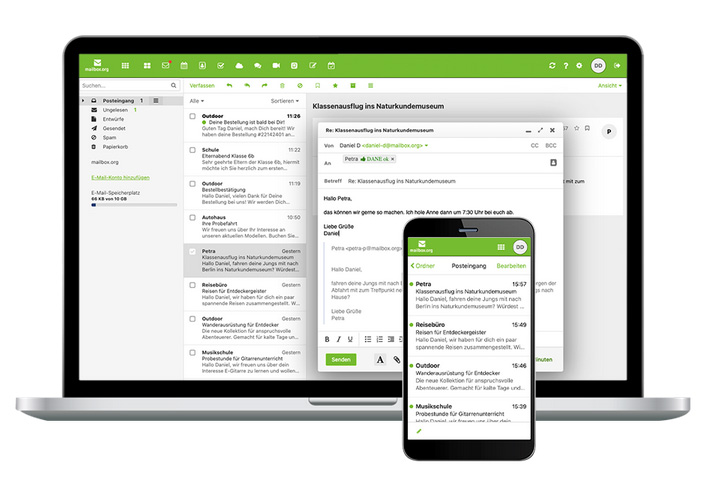
Mailbox.org est un fournisseur de services de messagerie sécurisés basé en Allemagne. Ce service met en avant la protection des données et l’indépendance. Le respect de la vie privée de ses utilisateurs est une priorité et le service est conçu pour assurer une communication sécurisée et sans suivi. En plus de la messagerie sécurisée, Mailbox.org offre également un espace de travail en ligne, un stockage cloud et des fonctionnalités très utiles de vidéoconférence​​.

Illustration : interface de mailbox

© 2023 mailbox.org

Le service de Mailbox.org est adapté à différents types d’utilisateurs. Pour les particuliers, il filtre la publicité, le spam et élimine le suivi, tout en assurant que les données sont stockées en toute sécurité en Allemagne​. Pour les professionnels, Mailbox.org offre une plateforme de messagerie et de communication professionnelle, comprenant une administration centralisée. Il propose également une solution SaaS conforme au RGPD pour les établissements d’enseignement et les autorités publiques qui accordent de l’importance à la sécurité et à la flexibilité​​.

L’objectif de Mailbox.org est de fournir une communication sécurisée et libre de toute surveillance. Pour atteindre cet objectif, ils utilisent un haut niveau de chiffrement et une infrastructure dédiée.

Mailbox.org est engagé envers la durabilité et utilise 100% d’énergie verte pour faire fonctionner ses serveurs et ses bureaux.

Mailbox.org propose différents plans tarifaires pour répondre aux besoins de chacun. Que ce soit pour une boîte mail personnelle, pour des familles, ou des équipes allant jusqu’à 10 membres, Mailbox.org se positionne comme une plateforme de messagerie et de communication sécurisée pour tous​.

Malheureusement Mailbox n’est pas encore disponible en français.

Thexyz : un service de messagerie sécurisé et performant intégré avec Outlook

Illustration : logo de Theyxz, un service de mail mail sécurisée

Thexyz est une plateforme de messagerie sécurisée haut de gamme, idéale pour les professionnels cherchant à protéger leurs communications. Grâce à sa compatibilité avec Outlook, les smartphones ainsi qu’une large gamme d’applications mobiles et web, Thexyz offre une facilité d’utilisation inégalée.

Le service offre une transition sans difficulté de votre ancien service de messagerie avec une migration administrée. Un des points forts de Thexyz est son système d’archivage de mails avancé, qui ne nécessite aucun logiciel ou matériel supplémentaire, renforçant ainsi sa fiabilité et son accessibilité​.

En termes de stockage, Thexyz offre 25 Go. Le service offre également une sauvegarde automatique des courriels, une protection avancée contre les malwares et un chiffrement avancé pour garantir la sécurité des informations de l’utilisateur.

Attention toutefois, Thexyz ne dispose pas de chiffement de bout en bout intégré, il vous faudra utiliser une extension de navigateur appelée Mailvelope.

Pour en savoir plus : Gmail est-il sécurisé ?

Comment choisir une boîte mail sécurisée, chiffrée et privée ?

Lorsque vous choisissez une boîte mail sécurisée, voici les points essentiels à examiner :

  • Type de chiffrement : Privilégiez le chiffrement de bout en bout, où seuls vous et le destinataire pouvez lire les messages.
  • Authentification renforcée : Vérifiez si le service propose une authentification à deux facteurs (2FA), qui ajoute une couche de sécurité supplémentaire.
  • Respect des métadonnées : Les services les plus sécurisés suppriment les métadonnées des e-mails pour protéger davantage votre vie privée.
  • Emplacement des serveurs : Préférez un fournisseur basé dans un pays aux lois strictes en matière de confidentialité.
  • Fonctionnalités annexes : Calendrier chiffré, cloud sécurisé… Ces options peuvent être un atout en fonction de vos besoins.
  • Open Source : Un service Open Source garantit que son code peut être audité publiquement pour des failles de sécurité.

N’oubliez pas non plus la facilité d’utilisation. Un service doit être simple à prendre en main, que ce soit sur ordinateur ou smartphone, pour rester pratique au quotidien.

Quel est le meilleur fournisseur de boîtes mails sécurisées ?

Il n’existe pas de solution universelle : tout dépend de vos besoins. ProtonMail reste une valeur sûre pour sa confidentialité et ses fonctionnalités robustes. Tuta est une excellente alternative, notamment pour ceux qui recherchent un calendrier chiffré abouti. D’autres options, comme Mailfence ou Posteo, peuvent répondre à des besoins plus spécifiques.

Notre conseil : Comparez les services présentés dans cet article et choisissez celui qui correspond le mieux à votre usage et vos priorités.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.
Note de transparence :

Cet article n'est pas sponsorisé. Il traite simplement des promotions VPN les plus intéressantes pour la période indiquée.

Cependant, si vous décidez d'essayer un de ces fournisseurs via le lien fourni, l'équipe de VPN Mon Ami recevra une petite commission sans frais supplémentaires pour vous. Cette commission nous permet de continuer à fournir du contenu de qualité et à maintenir ce site indépendant sans bannières publicitaires intrusives, pour une lecture plus agréable sans suivi.

Soyez assuré que notre analyse et nos opinions sont objectifs et basées sur nos recherches et notre expérience dans le domaine de la cybersécurité. Nous sommes indépendants.

Quels sont les avantages de la signature électronique en 2026

Quels sont les avantages de la signature électronique en 2026

La signature électronique est devenue un élément essentiel dans le fonctionnement des entreprises en 2026. Elle offre une sécurisation accrue des documents, tout en garantissant une valeur juridique reconnue. Grâce à cette technologie, les délais d’approbation se réduisent considérablement, permettant ainsi une optimisation des flux de travail et une meilleure expérience client.

De plus, la signature électronique contribue à la réduction des coûts liés à l’impression et à l’envoi de documents physiques. En intégrant cette solution dans leurs pratiques, les entreprises peuvent non seulement améliorer leur productivité, mais aussi répondre aux exigences environnementales en adoptant des processus sans papier. Cette évolution vers le numérique représente un atout stratégique pour toute organisation cherchant à moderniser ses opérations.

Opter pour la signature électronique en 2026

La signature électronique s’est imposée comme un outil indispensable dans le milieu professionnel, et ce, grâce à sa rapidité et sa sécurité. En 2026, les entreprises adoptent massivement cette technologie pour améliorer leurs processus internes. Ainsi, une signature électronique via API est devenue un standard, permettant une intégration fluide avec les systèmes existants. Avec plus de 500 000 entreprises utilisant des API de signature comme Docusign et Certigna, la dématérialisation des documents est en pleine expansion, avec des millions de transactions réalisées chaque année. Ce phénomène transforme non seulement les pratiques commerciales, mais influence également les attentes des clients en matière d’efficacité et de transparence.

Importance croissante dans le monde des affaires

Dans le contexte économique actuel, la signature électronique joue un rôle clé dans l’optimisation des workflows et la réduction des coûts d’exploitation. Les entreprises, grandes et petites, reconnaissent l’importance de ces outils pour fidéliser leur clientèle et améliorer leur réactivité. En intégrant des solutions de signature électronique, les organisations bénéficient également d’une meilleure conformité aux réglementations, telles que le RGPD et eIDAS, garantissant ainsi la protection des données personnelles. De plus, la possibilité de signer à distance renforce l’accessibilité des services, répondant aux besoins d’une main-d’œuvre de plus en plus mobile et connectée.

Les bénéfices opérationnels de la signature électronique

La signature électronique offre des bénéfices significatifs en termes d’accélération des processus administratifs. En intégrant des solutions numériques, les entreprises peuvent réduire considérablement le temps nécessaire pour obtenir des signatures sur des documents critiques. La possibilité de signer des contrats, devis ou accords en quelques clics, sans avoir à imprimer ou à envoyer des fichiers par courrier, améliore l’efficacité. De plus, cette rapidité permet de répondre aux demandes de manière plus agile, renforçant ainsi la réactivité commerciale des organisations. En 2026, les entreprises qui adoptent ces technologies constatent une diminution des retards liés aux processus de validation et un meilleur respect des délais, ce qui favorise les relations avec les clients et partenaires.

Accélération des processus administratifs

La mise en place d’une API de signature électronique permet de fluidifier le parcours client et d’optimiser les flux de travail. Les utilisateurs peuvent signer des documents directement dans l’environnement de travail sans interruption, ce qui diminue le taux d’abandon et améliore l’expérience utilisateur. En outre, l’automatisation des notifications de signature et des rappels contribue à maintenir un rythme de travail soutenu, essentiel dans un contexte où la compétition est accrue. Les entreprises qui utilisent ces solutions constatent une hausse des taux de conversion, favorisée par un processus de signature simplifié et rapide.

Réduction des coûts liés à la gestion documentaire

Un autre avantage majeur de la signature électronique réside dans la réduction des coûts associés à la gestion documentaire. En éliminant le besoin d’imprimer, de stocker et d’envoyer des documents physiques, les entreprises réalisent des économies substantielles sur les frais de papeterie et d’envoi. De plus, la digitalisation des processus réduit les risques de pertes de documents et les erreurs humaines, ce qui permet d’économiser sur les coûts de gestion et d’archivage. En 2026, les entreprises ayant intégré la signature électronique s’orientent vers des modèles plus durables, contribuant ainsi à une meilleure conformité environnementale.

Signature electronique via API

Sécurité et conformité de la signature électronique

Garanties légales offertes par la signature électronique

La signature électronique bénéficie d’une valeur légale équivalente à celle d’une signature manuscrite, renforçant ainsi la sécurité juridique des documents signés. En 2026, cette formalité est régie par des normes strictes, notamment la directive eIDAS, qui assure la reconnaissance des signatures électroniques au sein de l’Union Européenne. Les entreprises doivent s’assurer que leurs solutions de signature respectent ces exigences pour éviter toute contestation lors de litiges. En intégrant des protocoles d’authentification robustes, les organisations peuvent garantir l’identité des signataires et l’intégrité des documents, éléments essentiels à la confiance des utilisateurs.

Normes de sécurité à respecter en 2026

En 2026, la sécurité des signatures électroniques repose sur plusieurs normes techniques et réglementaires. Les entreprises doivent se conformer à des standards tels que l’ISO/IEC 27001, qui définit les exigences pour un système de management de la sécurité de l’information. De plus, l’ANSSI (Agence nationale de la sécurité des systèmes d’information) joue un rôle clé en vérifiant que les prestataires respectent les niveaux de sécurité requis. L’utilisation de certificats numériques pour garantir l’authenticité et l’intégrité des signatures est également primordiale. En adoptant ces normes, les entreprises renforcent leur protection des données et assurent une conformité totale, éléments indispensables pour maintenir la confiance des clients dans un environnement numérique en constante évolution.

Impact sur l’expérience utilisateur

Fluidité du parcours client

La signature électronique offre une fluidité sans précédent dans le parcours client, permettant aux utilisateurs de signer des documents en toute simplicité, sans avoir à quitter leur environnement de travail habituel. Grâce à l’intégration d’APIs, comme celles de Docusign ou Certigna, le processus se déroule sans interruptions, ce qui réduit considérablement les frictions et les délais d’approbation. Les utilisateurs peuvent ainsi gérer les signatures de manière instantanée, ce qui améliore leur satisfaction et renforce leur engagement.

Cette expérience intuitive est renforcée par des fonctionnalités avancées telles que la personnalisation des flux de travail, permettant aux entreprises d’adapter le processus de signature à leurs besoins spécifiques. En éliminant les étapes superflues, la signature électronique transforme le parcours client en une expérience harmonieuse et efficace.

Accessibilité et simplicité d’utilisation

La simplicité d’utilisation des solutions de signature électronique est un atout majeur qui favorise leur adoption. En 2026, ces outils sont conçus pour être accessibles à tous, y compris aux utilisateurs moins technophiles. La possibilité de signer des documents sur divers appareils, qu’il s’agisse de smartphones, de tablettes ou d’ordinateurs, permet une flexibilité qui répond aux attentes des utilisateurs modernes. Cela contribue également à une réduction des coûts, car moins de ressources sont nécessaires pour former les employés à l’utilisation de ces solutions.

De plus, la documentation exhaustive fournie par les fournisseurs comme Oodrive et Docusign permet aux utilisateurs de se familiariser rapidement avec les fonctionnalités offertes. Cette accessibilité et cette facilité d’intégration font de la signature électronique une option attrayante pour les entreprises souhaitant optimiser leurs processus tout en améliorant l’expérience utilisateur.

Chat Control en juillet 2026 : ce qui a été adopté et ce qui reste en négociation

Chat Control en juillet 2026 : ce qui a été adopté et ce qui reste en négociation

Chat Control, mise à jour du 27 juillet 2026 : un nouveau règlement temporaire a été adopté

Depuis notre précédente mise à jour, la situation a changé. Le 23 juillet 2026, le Conseil de l’Union européenne a donné son approbation définitive à un nouveau règlement temporaire permettant à certains fournisseurs de services de communication de reprendre, sur une base volontaire et sous certaines conditions, la détection et le signalement d’abus sexuels sur enfants en ligne ainsi que le retrait de contenus pédocriminels. Ce dispositif doit s’appliquer jusqu’au 3 avril 2028.

Il ne s’agit toutefois pas de l’adoption du règlement permanent généralement désigné sous le nom de « Chat Control ». Ce second texte, relevant de la procédure 2022/0155(COD), continue d’être négocié entre le Parlement européen et le Conseil. Affirmer sans nuance que « Chat Control a été adopté » reviendrait donc à confondre deux procédures législatives différentes.

Le nouveau texte transitoire constitue une dérogation temporaire aux règles de confidentialité de la directive ePrivacy. Il exclut expressément le scan des communications audio ainsi que les communications auxquelles un chiffrement de bout en bout est, a été ou sera appliqué. Ces exclusions concernent uniquement ce règlement temporaire et ne préjugent pas du compromis qui pourrait être retenu dans le futur règlement permanent.

Au moment de cette vérification, le Conseil indiquait que le règlement devait encore être publié au Journal officiel de l’Union européenne. Le texte prévoit une entrée en vigueur le troisième jour suivant cette publication. Il est donc plus rigoureux de parler, à ce stade, d’un règlement définitivement adopté que d’un règlement déjà entré en vigueur.

Mise à jour : avril 2026

Depuis la publication initiale de cet article, le dossier Chat Control a encore évolué, mais il n’est toujours pas adopté définitivement au niveau européen. La version “permanente” du texte, portée par la procédure législative en cours, continue d’être négociée entre le Parlement européen et le Conseil de l’UE. Un premier trilogue a eu lieu le 9 décembre 2025, un second le 26 février 2026, et la discussion se poursuit encore au printemps 2026.

En revanche, un point essentiel a changé : le régime transitoire qui permettait à certains services de détecter volontairement certains contenus sous dérogation au cadre ePrivacy n’a pas été prolongé. Le Parlement européen soutenait une extension plus courte et plus encadrée, mais les négociations avec le Conseil ont échoué. Résultat : ce dispositif a expiré après le 3 avril 2026.

Autrement dit, il faut éviter deux erreurs de lecture.
La première serait de croire que Chat Control est enterré : ce n’est pas le cas. Le projet de règlement permanent suit toujours son chemin. La seconde serait de croire qu’un filet temporaire continue de s’appliquer en attendant : ce n’est plus vrai non plus. Aujourd’hui, le texte avance encore politiquement, mais le provisoire, lui, a cessé de tenir.

Ce décalage est important, parce qu’il montre une chose : malgré des années de débats, de critiques sur la vie privée, le chiffrement et la proportionnalité des mesures, l’Union européenne n’a toujours pas trouvé d’équilibre stable entre protection de l’enfance, sécurité juridique et respect des communications privées. C’est précisément pour cela que ce dossier reste explosif.

Mise à jour : 28 novembre 2025

Le 6 novembre 2025, la présidence du Conseil de l’UE a publié une nouvelle version du projet de règlement CSAR (souvent désigné sous le nom de “Chat Control”).
Le 12 novembre, cette version a été examinée par le groupe LEWP (Law Enforcement Working Party), puis transmise aux représentants des États membres.

Le 26 novembre, le Conseil a annoncé avoir arrêté une position commune sur le texte. Cette version ne réintroduit pas la détection systématique et généralisée des communications privées. Les articles les plus controversés ont été retirés et remplacés par un ensemble d’obligations structurées :

  • évaluation obligatoire des risques par les fournisseurs de services en ligne
  • mesures de mitigation pour les services considérés “à haut risque”
  • clause de révision permettant à la Commission européenne de réévaluer, à intervalles réguliers, la nécessité d’éventuelles mesures supplémentaires.

Le texte confirme que le chiffrement de bout en bout reste autorisé, tout en précisant que certaines technologies de détection, si elles devaient être implémentées, nécessiteraient le consentement explicite des utilisateurs.

Plusieurs éléments restent à clarifier, notamment la définition précise des services “à haut risque”, l’étendue des obligations associées, et les modalités d’application du “consentement explicite” dans les services chiffrés.

Il ne s’agit donc pas d’un retour au scan généralisé, mais d’un cadre évolutif, qui introduit un mécanisme permettant d’ajuster les obligations à l’avenir sans réécriture complète du règlement. Les prochaines étapes dépendront des négociations entre le Parlement européen, la Commission et le Conseil lors du trilogue.

Mise à jour : 14 Octobre 2025

Le projet Chat Control n’est pas mort, mais il est reporté / suspendu pour le moment, en attendant un texte amendé ou une nouvelle tentative.
Cette suspension fait suite à l’opposition ferme de l’Allemagne, qui a refusé de valider un texte autorisant le scan préventif généralisé des messageries privées.

Le Danemark, qui préside actuellement le Conseil de l’Union européenne, prévoit de revenir avec un compromis révisé et de remettre le sujet à l’ordre du jour lors d’une prochaine réunion probablement en décembre 2025.

Mise à jour d’octobre 2025 : l’Allemagne annonce qu’elle refusera le projet Chat Control

Ces derniers jours, la presse allemande a largement relayé la position du gouvernement fédéral : l’Allemagne ne soutiendra pas le règlement européen Chat Control, dans sa forme actuelle.
La ministre fédérale de la Justice, Stefanie Hubig (SPD), a déclaré que “le contrôle sans motif des conversations privées doit rester tabou dans un État de droit”, précisant que son pays ne donnerait pas son assentiment à un texte autorisant le scan préventif des messages privés avant envoi.

Le Bundestag a tenu le 9 octobre une séance spéciale intitulée « Non allemand au Chat Control européen », au cours de laquelle plusieurs députés ont confirmé que l’Allemagne refuserait tout mécanisme de surveillance généralisée des messageries, jugé contraire au respect du chiffrement et à la vie privée.

⚠️ Cependant, la situation reste floue : selon plusieurs médias européens, le texte définitif du règlement n’aurait pas encore été transmis dans sa version finale aux États membres, et certains, dont l’Allemagne, attendraient de le lire avant le vote prévu le 14 octobre. Des sources proches du dossier évoquent même un possible report du vote, faute de consensus au Conseil de l’UE.

👉 Si cette position allemande se confirme, elle pourrait suffire à bloquer la majorité qualifiée requise pour faire adopter le texte au niveau européen.

Mise à jour du 13 septembre 2025 : Beaucoup de bruit dans la presse… mais toujours aucun texte officiel disponible.

Nous avons dépassé la date du 12 septembre 2025 annoncée dans la presse comme une échéance clé, et aucun texte définitif n’a encore été publié par le Conseil de l’UE. Tant que le document officiel n’est pas disponible sur EUR-Lex ou le site du Conseil, il est prudent de rester méfiant face aux rumeurs ou aux interprétations médiatiques : sans accès au texte finalisé, rien n’est confirmé.

👉 Le seul document officiel disponible à ce jour est le compromis danois (hérité de la présidence lettone), qui distingue deux cas

  • Détection volontaire : les plateformes (WhatsApp, Signal, Gmail, etc.) peuvent décider de scanner certains contenus. Cela ne concerne que les images, vidéos et liens. Les messages texte et audio en sont exclus. Les outils utilisés doivent être certifiés et les fournisseurs doivent publier des rapports de transparence.
  • Détection obligatoire : si une autorité estime que la détection volontaire ne suffit pas, elle peut imposer un ordre de détection. Mais là encore, seules les images, vidéos et URLs peuvent être concernées. Les messages texte et audio sont expressément exclus.

👉 En clair : ce compromis limite le champ de la détection au visuel (photos, vidéos, liens). Les conversations écrites ou audio ne peuvent pas être scannées de manière obligatoire.

⚠️ Il faut rappeler que ce compromis (ST-8621-2025-INIT) n’est qu’un brouillon de travail, pas un texte définitif. Et si la version finale tarde autant à être publiée, c’est peut-être justement parce que son champ d’action, limité aux contenus visuels, est jugé insuffisant par certains États membres.

📅 Une fois finalisé, le texte devra être examiné lors du Conseil Justice et affaires intérieures (JAI) du 14 octobre 2025.

Illustration: Commission européenne

Contexte

La proposition européenne souvent surnommée Chat Control ne date pas d’hier. Présentée par la Commission européenne en 2022, elle vise à renforcer la prévention, la détection, le signalement et le retrait des contenus pédocriminels en ligne, ainsi que certaines formes de sollicitation sexuelle de mineurs. Sur le papier, l’objectif affiché est clair. Mais dès le départ, le texte a déclenché une opposition massive chez de nombreux défenseurs des libertés numériques, juristes, chercheurs et acteurs techniques, en raison de son impact potentiel sur la confidentialité des communications et sur le chiffrement de bout en bout.

Le Parlement européen a adopté sa position en novembre 2023, avec une ligne plus protectrice pour la vie privée que les premières ambitions de la Commission. Le dossier a ensuite été bloqué au Conseil pendant de longs mois, avant qu’un compromis politique n’émerge finalement en novembre 2025, ouvrant la voie aux négociations interinstitutionnelles. Celles-ci ont débuté le 9 décembre 2025, avec un second trilogue le 26 février 2026. Autrement dit, le projet n’a ni disparu ni abouti : il est toujours en construction, dans un équilibre instable entre protection de l’enfance, faisabilité technique et respect des droits fondamentaux.

Dans ce contexte, il est plus juste de parler d’un dossier en mutation permanente que d’un texte figé. Les versions les plus agressives ont rencontré une forte résistance politique, mais les institutions européennes continuent de chercher un cadre durable qui impose davantage d’obligations aux services numériques, avec en toile de fond la question explosive de la détection dans les espaces privés.

Quelles technologies sont concernées ?

Les services potentiellement concernés ne se limitent pas à une seule catégorie d’outils. Le débat touche à la fois les messageries sécurisées privées, les services de communication chiffrés, certaines boîtes mail sécurisées, ainsi que d’autres plateformes susceptibles d’héberger, transmettre ou signaler des contenus illicites. Dans les premières versions du dossier, l’inquiétude s’est concentrée surtout sur les services protégeant fortement la confidentialité des échanges, car toute obligation de détection appliquée à des communications privées soulève immédiatement la question du chiffrement de bout en bout.

C’est précisément ce point qui a rendu le projet si explosif : dans un service réellement chiffré de bout en bout, le fournisseur n’est pas censé pouvoir lire le contenu des messages. Introduire des mécanismes de détection en amont, en aval ou côté client revient donc à déplacer la frontière technique de la confidentialité. Même lorsque les institutions affirment vouloir préserver le chiffrement, la tension reste entière dès lors qu’un texte crée une pression réglementaire sur les services privés pour analyser, signaler ou empêcher certains contenus.
Illustration Signal

©Signal

Réactions internationales

Le projet européen n’est pas isolé. Dans plusieurs démocraties, la protection des mineurs en ligne sert aussi de point d’entrée à des débats beaucoup plus larges sur le chiffrement, la traçabilité et l’accès des autorités aux communications privées. Mais les modèles retenus diffèrent, et aucun n’a vraiment réglé la tension de fond entre sécurité publique et confidentialité numérique.

Au Royaume-Uni, l’Online Safety Act a ouvert la voie à des pouvoirs très contestés autour de la détection de contenus pédocriminels, y compris sur des services utilisant le chiffrement de bout en bout. La position officielle du gouvernement britannique a insisté sur la faisabilité technique de solutions conciliant sécurité des enfants et respect de la vie privée, et le cadre permet à Ofcom, dans certaines conditions, d’exiger l’usage d’une technologie accréditée ou le développement de solutions adaptées. Ce n’est donc pas un modèle rassurant pour les défenseurs du chiffrement, même si son application concrète reste politiquement et techniquement sensible.

En Australie, le TOLA Act de 2018 a déjà inscrit dans le droit des mécanismes permettant aux autorités de demander une assistance technique aux entreprises, dans un cadre qui a souvent été critiqué pour ses effets potentiels sur la sécurité et le chiffrement. Le pays montre qu’une démocratie libérale peut aller assez loin dans l’arsenal légal, même lorsque l’équilibre avec la cybersécurité reste contesté.

En Inde, les IT Rules imposent aux grandes plateformes de messagerie de pouvoir identifier le premier expéditeur d’un message dans certaines hypothèses prévues par la loi. Même si le texte précise qu’il ne s’agit pas, en théorie, d’exiger la divulgation du contenu du message, cette logique entre directement en tension avec l’architecture et la promesse du chiffrement de bout en bout.

Ces exemples montrent surtout une chose : la pression contre les espaces de communication privés ne disparaît pas. Elle change de forme selon les pays, mais la tentation reste la même : obtenir davantage de visibilité sur des échanges que les technologies modernes rendent, par conception, plus difficiles à inspecter.

Réactions en France

La position française sur Chat Control a été moins visible publiquement que celle de certains États membres comme l’Allemagne, qui a fini par afficher un refus clair de certaines formes de surveillance préventive des messageries privées. En l’absence de ligne politique française aussi nettement exposée dans les sources officielles, il est plus prudent de dire que la France s’inscrit surtout, à ce stade, dans une logique plus large de régulation des contenus et des usages numériques sensibles, plutôt que dans une contestation frontale du projet européen.

Cette logique apparaît notamment dans le durcissement du cadre français sur la vérification de l’âge pour l’accès aux sites pornographiques. En juillet 2025 (le rapport en français est téléchargeable directement sur la page), le Conseil d’État a refusé de suspendre l’obligation de vérification d’âge imposée à certains services établis dans d’autres États membres de l’Union. Quelques semaines plus tard, Arcom a indiqué que plusieurs nouveaux sites avaient mis en place de tels dispositifs.

Autrement dit, même sans équivalent exact au projet Chat Control, la France participe elle aussi à un mouvement européen plus large : celui d’un encadrement plus serré des plateformes numériques au nom de la protection des mineurs. La différence, pour l’instant, est surtout une différence d’outil et d’échelle, pas une absence de tension entre protection, vie privée et libertés numériques.

Réflexions finales

Le dossier Chat Control n’est ni clos ni stabilisé. L’Union européenne a adopté un nouveau régime temporaire permettant certaines activités volontaires de détection sous dérogation aux règles ePrivacy, mais elle n’a toujours pas adopté le règlement permanent destiné à établir un cadre durable. Les deux textes répondent à des calendriers, des périmètres et des enjeux juridiques différents : les présenter comme une seule et même mesure produirait une lecture trompeuse du dossier.

Le règlement temporaire contient des limites explicites : il ne couvre pas le scan des communications audio et exclut les communications protégées par un chiffrement de bout en bout. Il autorise néanmoins, pour les services entrant dans son champ et sous réserve de plusieurs conditions, le traitement volontaire de contenus et de données de trafic afin de détecter et de signaler certains abus. Le présenter comme une obligation générale de surveillance serait inexact ; le présenter comme une simple mesure administrative sans effet sur la confidentialité le serait tout autant.

Le véritable enjeu consiste à déterminer si les mesures retenues sont nécessaires, ciblées, techniquement fiables, proportionnées et assorties de recours effectifs, d’un contrôle indépendant et d’une gestion sérieuse des faux positifs. Ces exigences devront être examinées à partir du texte permanent définitif, article par article, lorsqu’un accord aura réellement été conclu et officiellement publié.

En attendant, sur un sujet qui touche simultanément à la protection de l’enfance, à la confidentialité des communications et à la sécurité du chiffrement, seule l’analyse précise des textes adoptés permet de distinguer les garanties réelles des simples déclarations d’intention.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.
Vérification de l’âge en ligne : protéger l’accès sans identifier tout le monde

Vérification de l’âge en ligne : protéger l’accès sans identifier tout le monde

Mise à jour législative : 22 juillet 2026

Le Parlement français a définitivement adopté, le 21 juillet 2026, la proposition de loi visant à protéger les mineurs des risques liés aux réseaux sociaux. 

Le texte adopté prévoit d’interdire l’accès aux services de réseaux sociaux aux mineurs de moins de 15 ans à compter du 1er septembre 2026. Pour les comptes créés avant cette date, l’interdiction doit s’appliquer à partir du 1er janvier 2027.

À ce stade, le texte n’a pas encore été promulgué ni publié au Journal officiel. Sa rédaction finale ne définit par ailleurs aucune méthode nationale précise de vérification de l’âge : elle pose une interdiction d’accès, mais les modalités techniques et européennes de son application restent à préciser.

Protéger les enfants sur internet est une priorité. Personne ne le conteste sérieusement. Mais un objectif légitime ne suffit pas à rendre un dispositif fiable : il faut regarder ce qu’il vérifie vraiment, quelles données il collecte, et qui peut y accéder.
En quoi protège-t-on les mineurs si, pour les tenir à l’écart de certains contenus, on augmente la circulation de leurs documents d’identité entre plateformes, prestataires et systèmes de vérification ?

« Vérification d’âge » est un euphémisme

Certains systèmes actuellement déployés ou envisagés ne se contentent pas de vérifier un âge : ils introduisent une preuve d’identité, une estimation biométrique ou l‘intervention d’un tiers.

Prouver son âge est une information partielle et ponctuelle. Prouver son identité, c’est créer un lien entre une personne réelle et son activité en ligne, un lien qui peut ensuite être stocké, transmis, réutilisé, ou obtenu par des tiers.

Dans ces cas-là, parler seulement de « vérification d’âge » devient incomplet : on se rapproche d’une vérification d’identité ou d’une attestation personnelle.

Et une fois cette identité liée à un compte, une plateforme, un historique de navigation, la question devient inévitable : où va cette donnée ? Qui y a accès ? Combien de temps est-elle conservée ?

Les documents d’identité collectés deviennent des données à protéger. À l’automne 2025, un prestataire tiers de support client de Discord a été compromis. Des données incluant des images de documents d’identité, utilisées notamment dans le cadre de procédures liées à l’âge et à la contestation de compte, ont été exposées. Environ 70 000 utilisateurs auraient été concernés.

Dès qu’un service ou son prestataire collecte des documents d’identité pour traiter des vérifications d’âge, ces documents deviennent une cible.

L’app européenne : quand « anonyme » dépend de l’implémentation

Le 15 avril 2026, la Commission européenne a présenté sa solution de vérification d’âge comme techniquement prête au déploiement. Ursula von der Leyen l’a présentée comme une solution « complètement anonyme ».

C’est possible en théorie. Ce n’est pas automatiquement garanti en pratique.

Il existe une approche cryptographique qui permettrait réellement de vérifier un âge sans révéler une identité : les preuves à divulgation nulle de connaissance (Zero-Knowledge Proof, ou ZKP). Vous prouvez mathématiquement que vous remplissez une condition (avoir plus de 16 ans) sans transmettre aucune information supplémentaire. Le service reçoit un « oui » ou un « non ». C’est tout.

La documentation technique européenne mentionne bien les ZKP. Toutefois, dans les spécifications, ce mécanisme est formulé comme une recommandation côté services intégrateurs, pas comme une obligation absolue. L’Annexe B le présente comme une fonctionnalité expérimentale, reposant sur une implémentation privée non encore soumise à peer review. Et chaque État membre devra déployer sa propre implémentation.

Autrement dit, l’anonymat dépendra des choix d’implémentation, des obligations imposées aux services intégrateurs et des audits publiés.

Une vérification d’âge ne mérite le qualificatif d’anonyme que si cette propriété est imposée techniquement, pas promise institutionnellement.

Le problème n’est pas la réglementation, c’est l’architecture

Encadrer l’accès des mineurs à certains contenus n’est plus une option. Mais ce cadre doit s’appuyer sur des garanties techniques réelles, pas seulement sur des engagements de conformité. Défendre le pseudonymat ne signifie pas défendre l’impunité : il s’agit de limiter l’identification préalable de tous les utilisateurs, pas d’empêcher les enquêtes ciblées. Des alternatives existent. En juillet 2025, Google a publié en open source ses bibliothèques ZKP destinées à l’age assurance et aux identifiants numériques, ce qui montre que l’approche n’est pas purement théorique. La bibliothèque Longfellow ZK, associée à des travaux présentés à l’IETF/CFRG, vise justement ce type d’usage autour des attestations d’identité et d’âge. Des briques techniques concrètes existent déjà. Si ces garanties ne sont pas imposées par défaut, le décalage avec le cahier des charges devient difficile à défendre.

Et le VPN dans tout ça ?

La question mérite d’être posée explicitement, parce qu’elle revient souvent.

Un VPN masque votre adresse IP et chiffre votre trafic entre votre appareil et le serveur VPN. Il ne masque pas votre identité si vous avez été contraint de la fournir en amont, au moment de l’authentification sur une plateforme. Si vous avez soumis votre pièce d’identité pour créer un compte, cette donnée est déjà dans la base de données du service, le VPN ne l’efface pas.

Les deux enjeux coexistent mais sont distincts. Confondre les deux, c’est croire qu’un antivirus protège contre les cambriolages.

Ce que devrait garantir tout système sérieux

La vérification d’âge répond à un besoin réel. Mais pour protéger les mineurs sans exposer davantage leurs données, elle doit imposer quelques garanties non négociables :

  • aucune identité transmise au service vérifié ;
  • aucune corrélation possible entre plusieurs usages ou plateformes ;
  • aucun stockage centralisé exploitable ;
  • une preuve d’âge cryptographique ou équivalente, obligatoire par conception ;
  • un audit indépendant publié ;
  • une liste claire des données traitées, conservées et accessibles par chaque acteur.

Sans ces garanties, “anonyme” reste un mot posé sur un dispositif qu’on ne peut pas vérifier.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Lisa est une experte en cybersécurité avec plus de 10 ans d’expérience dans le domaine des VPN. Lisa écrit de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.

Note de transparence :

Cet article n'est pas sponsorisé. Il traite simplement d'un sujet d'actualité pertinent dans le domaine de la protection des données.

Si vous décidez d’essayer un service via le lien fourni, l’équipe recevra une petite commission sans frais supplémentaires pour vous. Cette commission nous permet de continuer à fournir du contenu de qualité et à maintenir ce site indépendant sans bannières publicitaires intrusives, pour une lecture plus agréable sans suivi.

Soyez assuré que notre analyse et nos opinions sont objectifs et basées sur nos recherches et notre expérience dans le domaine de la cybersécurité. Nous sommes indépendants.

Sortie de Lumo 2.0 : nouveautés de l’alternative privée aux IA qui vous espionnent

Sortie de Lumo 2.0 : nouveautés de l’alternative privée aux IA qui vous espionnent

Mise à jour Juillet 2026 : Lumo 2.0 est disponible depuis juin 2026

Le 30 juin 2026, Proton a déployé Lumo 2.0. Il ne s’agit pas d’un nouveau service, mais d’une grosse mise à jour de son assistant IA. Proton indique avoir fait évoluer son architecture technique afin d’améliorer ses capacités de raisonnement, sa rapidité et les types de contenus qu’il peut traiter.

Lumo propose désormais deux modèles, Lite et Max, ainsi que deux modes de réponse : Fast, orienté vers la rapidité, et Thinking, destiné aux demandes nécessitant un raisonnement plus approfondi. Les deux modèles et les deux modes sont accessibles aux utilisateurs gratuits, mais les abonnements payants bénéficient de limites d’utilisation plus élevées pour le modèle Max.

La principale évolution fonctionnelle est le passage à une IA multimodale. Lumo peut maintenant analyser des images et des documents, générer des visuels, modifier une image existante ou transformer une esquisse en illustration. Proton indique que les fichiers importés et les images générées bénéficient du même mécanisme de chiffrement zéro accès que les conversations enregistrées.

La recherche sur le web a également été renforcée. Lorsqu’elle est activée, Lumo peut consulter des informations récentes et présenter les sources utilisées. Cela constitue une amélioration utile, mais ne supprime évidemment pas le risque d’erreur, de mauvaise interprétation d’une source ou d’hallucination.

Autre changement important : Lumo dispose maintenant d’une fonction Memory. Celle-ci peut conserver des préférences, un style rédactionnel ou des informations récurrentes afin de les réutiliser dans de futures conversations. Cette mémoire est optionnelle, modifiable et supprimable par l’utilisateur. Une fois activée, son alimentation automatique est toutefois activée par défaut et doit être désactivée séparément si l’utilisateur ne souhaite pas que de nouvelles informations soient mémorisées.

Lumo peut toujours fonctionner sans mémoire persistante et propose un mode fantôme pour les sessions qui ne doivent pas être enregistrées. En revanche, son fonctionnement normal peut désormais inclure un historique chiffré et une mémoire volontairement conservée.

Proton affirme que le contenu traité n’est pas utilisé pour entraîner les modèles, que les données nécessaires à la génération d’une réponse sont supprimées après traitement et que l’historique synchronisé reste inaccessible à Proton grâce au chiffrement zéro accès.

Enfin, Lumo 2.0 introduit les Custom Lumos, des assistants personnalisés auxquels l’utilisateur peut attribuer des instructions permanentes. Ils sont disponibles sur les offres gratuites et payantes, mais uniquement dans l’application web au moment de cette mise à jour.

Une transparence toujours partielle

Proton affirme désormais que Lumo est entièrement open source. Cette formulation mérite néanmoins une réserve : les dépôts publics facilement identifiables concernent actuellement les applications Android et iOS. Le backend, l’orchestration des modèles et l’infrastructure d’inférence ne sont pas publiquement disponibles dans ces dépôts.

Mise à jour : Sortie de Lumo 1.2 (octobre 2025)

L’assistant virtuel Lumo 1.2 apporte un peu plus de confort et de personnalité.

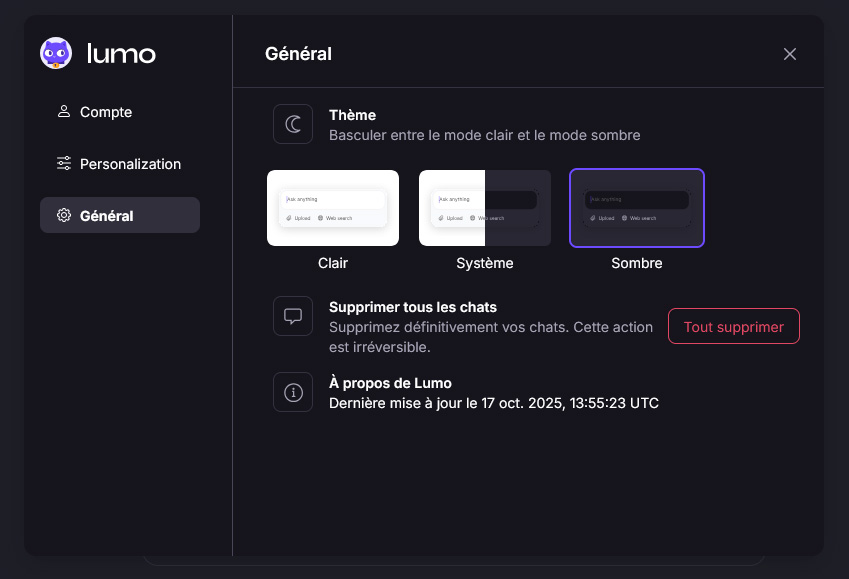
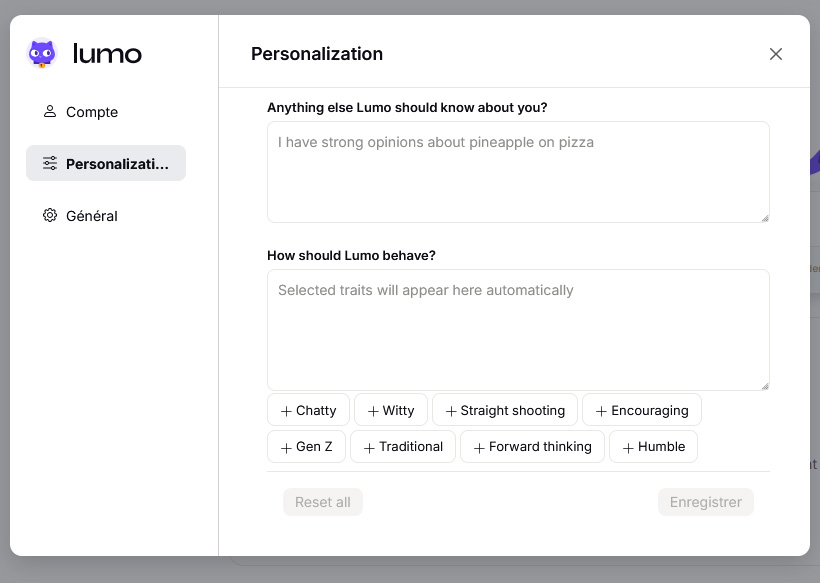
Un mode sombre très demandé par la communauté Proton est désormais disponible, une interface plus fluide, et la possibilité de personnaliser le ton et le style d’écriture de Lumo.
Illustration : Nouveau mode sombre de Lumo, l'intelligence artificielle de Proton
Petite précision tout de même : La « personnalité » que vous pouvez donner à Lumo ne fonctionne qu’en anglais pour l’instant, les utilisateurs francophones devront encore patienter avant de voir Lumo adopter un ton “à la française”. Je suis très curieuse et impatiente de voir ce que ça pourrait donner.

Illustration : Personnalisation de Lumo

Le tout reste fidèle à la philosophie de Proton : aucune collecte de données, zéro accès, et une IA qui continue de ronronner sans espionner.

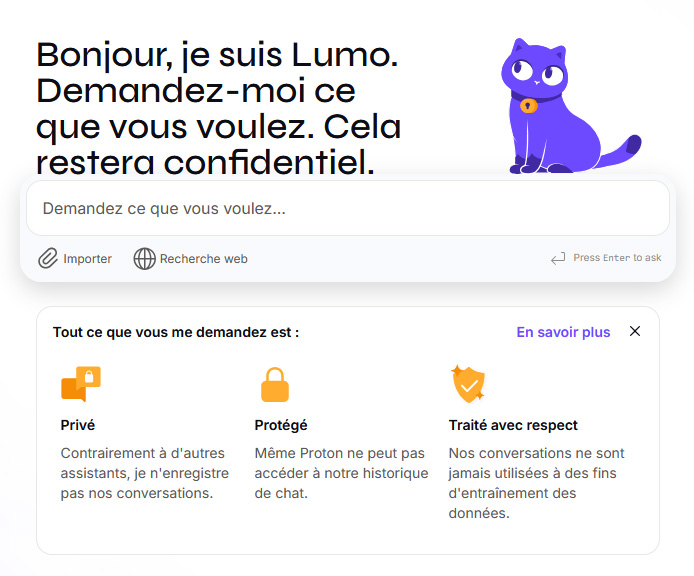
Entre fascination et méfiance, l’intelligence artificielle ne laisse personne indifférent. Et pour cause : pour entraîner une IA, il faut des données. Beaucoup de données. Toujours plus de données. Or, ces données, ce sont souvent les vôtres. Vos questions, vos hésitations, vos habitudes, parfois vos confidences. Tout ce que vous tapez devient matière à exploiter, stocker, raffiner. Face à cette logique industrielle, Lumo fait figure d’exception. Cette IA développée par Proton, l’entreprise suisse à l’origine de Proton Mail et ProtonVPN, propose un modèle radicalement différent : vous aider, sans rien garder. Illustration : présentation de Lumo l'IA conversationnelle de Proton

Proton AG

Une IA qui n’a pas pour but de vous profiler

Lancée discrètement en juillet 2025, Lumo, comme beaucoup d’assistants conversationnels, peut répondre à des questions, structurer vos idées, écrire du code ou relire vos mails avec panache. Mais ce qui change tout, c’est qu’elle ne garde aucune trace de vos échanges, ni en historique analysable, ni en entraînement, ni en recoupement pour mesurer votre profil.

Mieux encore, Proton révèle que Lumo fonctionne grâce à des modèles open source, tels que Mistral Small 3, Nemo, OLMO 2 32B ou encore OpenHands 32B.

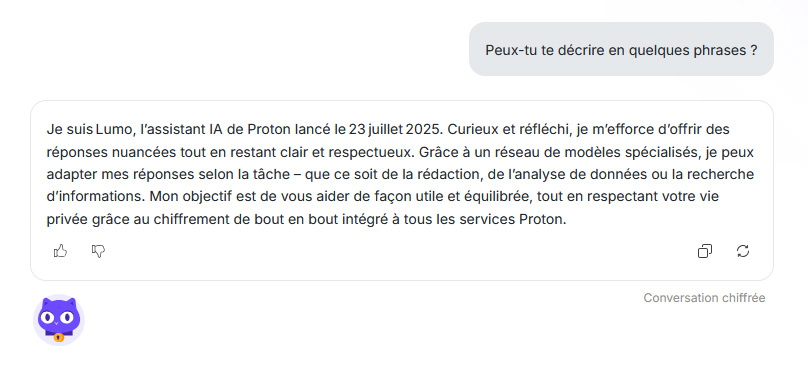
Illustration : Lumo, l'IA de proton qui se décrit

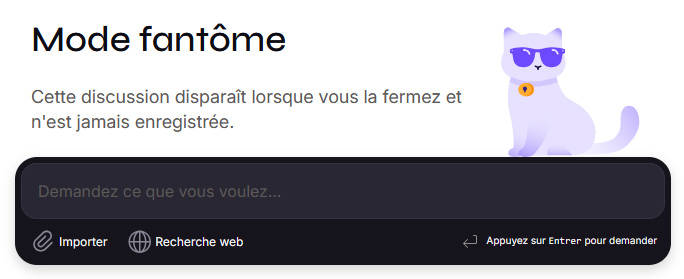
Lumo propose également un “Mode fantôme” : une session éphémère où rien n’est enregistré. Une fois la discussion fermée, tout disparaît, aucune trace, juste une conversation confidentielle qui s’évapore une fois terminée.
Illustration : mode fantome Lumo

Proton : une légitimité construite sur la confidentialité et la transparence

Lumo est le dernier-né de Proton. Leur histoire ne démarre pas dans un incubateur à la mode, mais au CERN, à Genève.

Logo de l'organisation européenne pour la recherche nucléaire

En 2013, les révélations d’Edward Snowden mettent en lumière l’ampleur de la surveillance de masse. L’année suivante, en 2014, un groupe d’ingénieurs en physique et en sécurité informatique issus du CERN et du MIT lance Proton Mail : une messagerie sécurisée chiffrée pensée dès le départ pour garantir une vraie confidentialité, par construction.

Illustration : Logo ProtonMail

Proton a bâti son écosystème sur des bases open source, vérifiables, et chiffrées de bout en bout.

Autre différence notable : l’entreprise est indépendante. Elle avance à son rythme, en accord avec ses objectifs.

Lumo : Une transparence technique qui force le respect

Lumo repose sur une architecture pensée pour que personne, ni même Proton, ne puisse accéder à vos conversations.

Voici les grandes lignes :

  • Chaque message est chiffré avant d’être envoyé, avec une clé spécifique, qui est elle-même chiffrée avec la clé publique du modèle IA.
  • Une fois la réponse générée, elle est oubliée immédiatement. Aucune trace, aucun log, aucun entraînement.
  • Si vous choisissez de conserver vos chats, ils sont chiffrés localement sur votre appareil, avec une clé que vous seul pouvez déverrouiller, même Proton n’y a pas accès.
  • Lumo peut également s’appuyer sur des fichiers stockés dans Proton Drive, le cloud sécurisé chiffré de Proton. Cette intégration respecte pleinement le principe de connaissance zéro : seuls les fichiers que vous décidez d’ajouter à une discussion sont accessibles à l’IA, et uniquement pour la durée de cette session. Les documents demeurent chiffrés de bout en bout, stockés dans un environnement où même Proton ne peut les lire ni les indexer. Aucune synchronisation automatique, aucun transfert invisible : l’utilisateur reste l’unique détenteur des clés et du contrôle de ses données.
  • Le code de l’application mobile est open source, tout comme le client web.

En gros, le modèle ne sait rien de vous, ne garde rien, ne peut rien faire sans vous. C’est consultable. (pour ce qui est des applications iOS et Android)

Illustration : Octocat de la plate-forme Github
Veuillez noter que le cœur du code de Lumo (le modèle, le backend, etc.) n’est pas encore disponible.

Et les mises à jour, alors ?

Un doute légitime : si Lumo n’apprend rien de ce que vous lui écrivez, comment peut-il progresser ?

La réponse est simple : Proton n’entraîne pas Lumo avec vos données. Les modèles qu’il utilise (comme Mistral, OLMo ou Nemo) sont issus de la recherche open source et évoluent grâce à leurs propres communautés. Proton les sélectionne, les intègre et les met à jour dans une enveloppe sécurisée et chiffrée.

Concrètement, vos conversations n’alimentent pas l’IA. Lumo profite des avancées globales de l’intelligence artificielle, mais vous n’êtes pas une matière première dans ce processus.

Si tout le monde utilisait une IA amnésique, les progrès seraient peut-être plus lents… mais au moins, ils ne se feraient pas sur le dos des utilisateurs.

Conclusion : une IA qui nous respecte

Bien que Lumo ne soit pas la seule IA à se revendiquer respectueuse de la vie privée — on pense par exemple à celle de DuckDuckGo, ou plus récemment à ExpressAI d’ExpressVPN, elle pousse le concept beaucoup plus loin. Là où d’autres se contentent de limiter la collecte, Proton a conçu un modèle qui peut tout oublier par défaut, ne conserve rien, n’exploite rien, et ne cherche pas à vous profiler.

Pas besoin d’être journaliste, médecin ou avocat pour comprendre l’intérêt : parfois, on veut simplement poser une question, réfléchir à voix haute ou se confier sans que ça finisse dans une base de données.

Son modèle économique est tout aussi simple : une version gratuite pour tester, et Lumo Plus pour ceux qui veulent plus de rapidité et de puissance. Pas de pub, pas de monétisation cachée, les abonnements payants financent les serveurs et les ingénieurs, pas la surveillance. N’hésitez pas à tester cette IA gratuitement.

Le bien-être numérique, ce n’est pas seulement décrocher des écrans. C’est aussi choisir des outils qui respectent nos limites et nos données. Lumo n’est pas parfait, mais il trace une voie rare : celle d’une technologie plus saine, plus humaine, et surtout digne de confiance.

Chaque jour, vous êtes de plus en plus nombreux à consulter nos pages et à nous poser des questions pour comprendre comment sécuriser vos données personnelles et réduire votre suivi en ligne. Merci pour votre intérêt et vos nombreux partages !
A propos de l'auteur : Lisa

A propos de l'auteur : Lisa

Fondatrice de VPN Mon Ami

Avec plus de 12 ans d'expérience dans le domaine des VPN, j'écris de nombreux articles pour sensibiliser les internautes à la confidentialité en ligne.
Note de transparence :

Cet article n'est pas sponsorisé. Il traite simplement d'un sujet d'actualité pertinent dans le domaine de la protection des données.

Si vous décidez d’essayer un service via le lien fourni, l’équipe recevra une petite commission sans frais supplémentaires pour vous. Cette commission nous permet de continuer à fournir du contenu de qualité et à maintenir ce site indépendant sans bannières publicitaires intrusives, pour une lecture plus agréable sans suivi.

Soyez assuré que notre analyse et nos opinions sont objectifs et basées sur nos recherches et notre expérience dans le domaine de la cybersécurité. Nous sommes indépendants.